(공정경제) 박광하 기자 = 안랩(Ahnlab, 대표 강석균)은 31일 최근 파일공유 사이트에서 게임 관련 프로그램으로 위장한 악성코드 유포 사례를 잇따라 발견했다며 사용자들의 주의를 당부했다.
안랩이 최근 발견한 사례에서 공격자는 '게임 에뮬레이터'나, 성인 게임 등으로 위장해 악성코드를 유포했다. 해당 악성코드는 불법으로 콘텐츠를 다운로드 받으려는 사용자를 노려 주로 파일공유 사이트 등에서 활발하게 유포되고 있어 사용자의 각별한 주의가 필요하다.
게임 에뮬레이터란 특정 게임기에서만 작동하는 게임을 PC에서 가상으로 구현하는 프로그램이다.
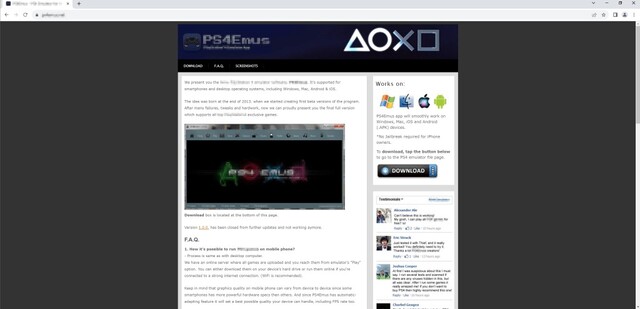
먼저, 안랩은 유명 게임기 에뮬레이터를 배포하는 사이트에서 게임 에뮬레이터로 위장해 유포 중인 악성코드를 발견했다.
사용자가 에뮬레이터 사용을 위해 페이지 우측 '다운로드' 버튼을 클릭하면 프로그램 설치를 위한 압축파일이 다운로드 된다. 사용자가 다운로드한 파일의 압축을 해제하면 설치가이드와 함께 에뮬레이터 설치 프로그램을 위장한 실행파일(installer_x64_v531.exe)이 나타난다. 사용자가 무심코 설치 프로그램을 실행하면 가짜 설치화면이 나오면서 코인 채굴 악성코드가 설치된다.
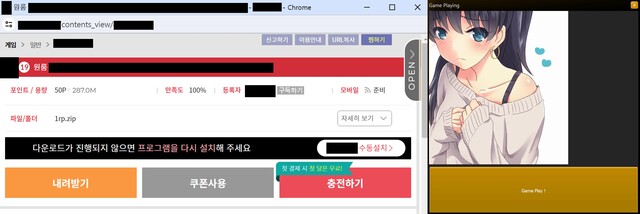
안랩은 특정 파일 공유사이트에서 성인 게임을 위장해 유포 중인 악성코드도 발견했다. 공격자는 먼저 성인용 게임으로 위장한 압축파일을 특정 파일 공유 사이트에 업로드했다.
사용자가 파일의 압축을 해제하고 'Start.exe'를 실행하면 정상적인 게임 화면으로 위장한 페이지가 나타난다. 페이지의 'Game Play!' 버튼을 클릭하면 악성코드가 설치된다.
악성코드에 감염되면 공격자는 감염 PC에서 화면 모니터링, 키보드 입력값 탈취, 추가 악성코드 다운로드 등과 같은 다양한 악성 행위를 수행할 수 있다. 악성코드 설치와 동시에 성인용 게임도 정상적으로 실행되기 때문에 사용자가 악성코드 감염 사실을 알아차리기 어렵다.
현재 안랩의 백신 프로그램인 V3는 이들 악성코드를 모두 진단하고 있다.
안랩은 사용자가 피해를 예방하기 위해 ▲불법 콘텐츠 다운로드 금지 및 콘텐츠 공식 웹사이트 이용 ▲OS 및 인터넷 브라우저, 응용프로그램, 오피스 SW 등 프로그램의 최신 버전 유지 및 보안 패치 적용 ▲최신 버전 백신 사용 및 실시간 감시 적용 등 기본 보안 수칙을 준수해야 한다고 조언했다.
두 사례를 분석한 안랩 시큐리티 인텔리전스 센터(AhnLab SEcurity intelligence Center, ASEC) 분석팀의 이익규 연구원은 "공격자는 음란물이나 게임, 도박 등 사용자가 호기심을 가질만한 소재를 공격에 적극 활용 중"이라며 "불법적인 경로로 게임 등 콘텐츠를 이용하는 경우 위협에 노출될 가능성이 큰 만큼 사용자는 반드시 공식 경로로 제공되는 정식 콘텐츠를 이용해야 한다"라고 강조했다.

0개의 댓글
아직 작성된 댓글이 없습니다.