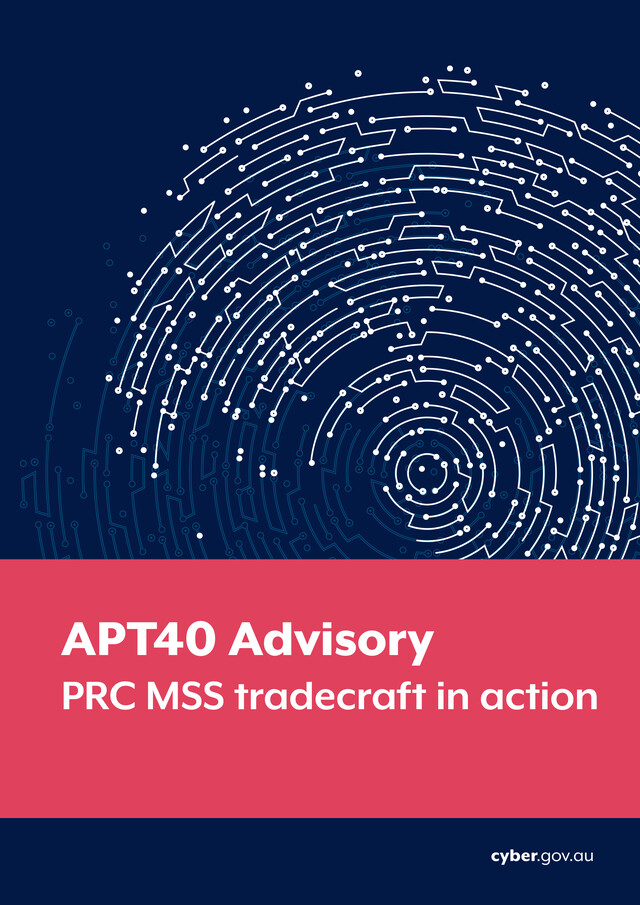
(공정경제) 박광하 기자 = 국가정보원은 호주 신호정보부 사이버안보센터(ASD's ACSC), 미국 사이버인프라보안청(CISA)·국가안보국(NSA)·연방수사국(FBI), 영국 국가사이버안보센터(NCSC-UK), 캐나다 사이버안보센터(CCCS), 뉴질랜드 국가사이버안보센터(NCSC-NZ), 독일 연방정보부(BND)·연방헌법보호청(BfV), 일본 내각사이버보안센터(NISC)·경찰청(NPA)과 공동으로 APT40의 사이버공격에 대한 경각심을 고취하기 위해 호주의 피해 사례 2건이 포함된 합동 보안권고문을 발표했다고 9일 밝혔다.
APT40은 중국 공산당의 지원을 받는 해킹 조직으로 알려져 있다.
합동 보안권고문에 따르면, APT40는 'Kryptonite Panda', 'GINGHAM TYPHOON', 'Leviathan', 'Bronze Mohawk' 등으로도 불리며, 새로 발견된 취약점을 신속하게 변형하고 해당 취약점과 관련된 인프라에 즉시 활용할 수 있는 능력을 가지고 있다.
또한, 정기적으로 국가 네트워크 등 관심 있는 타겟 네트워크에 침투할 기회를 찾고 있다.
APT40 사이버 행위자는 관심 있는 네트워크에서 주기적으로 취약하거나, 수명이 다하거나, 더 이상 유지·관리되지 않는 장치를 확인하고, 관련 취약점을 신속하게 활용한다.
Log4J(CVE-2021-44228), Atlassian Confluence(CVE-2021-26084), Microsoft Exchange(CVE-2021-31207; CVE-2021-34523; CVE-2021-34473)와 같이 널리 사용되는 소프트웨어의 새로운 취약점을 빠르게 악용하는 특징을 보인다.
피싱 공격 등 사용자 상호 작용이 필요한 기술보다 취약한 공공기반 인프라의 활용을 선호하는 것으로 분석된다.
권고문은 호주의 피해 사례와 함께 피해 예방대책도 포함했다.
합동 보안권고문은 ASD 사이버안보센터 등 각 기관 웹사이트에 게시됐다.
한편, 호주 AAP 통신, 영국 파이낸셜타임스(FT) 등 다수 외신에 따르면, ASD는 기술 자문 보고서를 통해 APT40이 중국 하이난성 하이커우에 기반을 두고 중국 정보기관인 국가안전부(MSS)와 하이난성 국가안보부로부터 임무를 받아 '악의적인 사이버 작전'을 수행한다고 분석했다.
반면, 중국은 이 같은 보고서에 대해 "사이버 안보 문제를 빌어 중국을 모독하고 먹칠했다"면서 반발하고 있다.

0개의 댓글
아직 작성된 댓글이 없습니다.