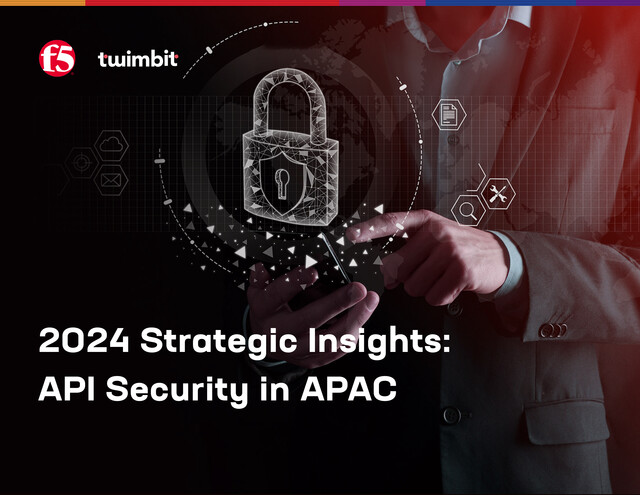
(공정경제) 박광하 기자 = 멀티 클라우드 애플리케이션 서비스 및 보안 솔루션 제공 기업 F5는 첫째 2024년도 전략 인사이트 보고서인 '2024 전략적 인사이트: APAC에서의 API 보안(2024 Strategic Insights: API Security in APAC)'을 최근 발표했다.
이 보고서에 따르면, 아시아·태평양(APAC) 지역의 기업들은 애플리케이션 프로그래밍 인터페이스(API)와 관련된 다양한 보안 문제를 해결하기 위해 더욱 인공지능 및 머신러닝(AI/ML) 지원 솔루션에 의존하고 있는 것으로 나타났다.
보고서는 API가 디지털 경험 강화에 핵심적 역할을 수행하고 있다며, API 보안에 대한 도전과 기회를 다뤘다.
API가 사이버 공격의 주요 핵심 타겟으로 자리잡으면서, APAC 지역의 기업들은 SSRF(Server-Side Request Forgery)와 같이 전통적인 보안방어기술로는 탐지할 수 없는 정교한 사이버 공격들을 탐지하고 완화하기 위해 AI/ML 기술을 채택하고 있다.
또한, 약 20% 정도의 기업들이 API 게이트웨이를 도입함으로써 강력한 액세스 제어는 물론 민감한 비즈니스 플로우에 대한 무제한 액세스 등 광범위한 취약점을 완화하고 있는 것으로 나타났다.
한국은 AI/ML 솔루션 도입율이 28.5%로써 이는 포괄적인 위협 감지 및 보호에 있어서 고급 기술에 상당히 의존하고 있다는 것을 보여준다.
API 게이트웨이 등과 같은 솔루션을 AI/ML와 통합함으로써 도입율이 19.5%로 상승하고 있으며 이는 강력한 멀티 레이어 방어 전략에 대한 수요가 강력하다는 것을 시사한다.
모한 벨루(Mohan Veloo) F5 아시아 태평양, 중국, 일본 지역 최고 기술 책임자는 "애플리케이션은 사이버 범죄의 출입문이 됐고 사이버 범죄자들은 API를 출입문 열쇠로 사용하는 경향이 늘어나고 있다. 사이버 범죄자들이 AI 기반 툴을 활용하면서 속도, 규모, 정교함을 갖춘 공격이 증가하고 있다"라면서 "따라서 API 연결과 이를 통해 전송되는 데이터를 보호하는 것은 특히 AI를 제공하려는 많은 APAC 지역 기업들에게 중요한 보안과제가 됐다"라고 덧붙였다.
마노즈 메논(Manoj Menon), 트윔빗(Twimbit) 창립자 겸 CEO는 "APAC 지역 기업들은 글로벌 OWASP 순위와는 크게 다른 고유한 API 보안 위협에 직면해 있다. 이번 연구조사는 인증결함(Broken Authentication), SSRF, 보안 설정 오류(Security Misconfiguration) 등과 같은 특정 위험을 해결하기 위한 맞춤형 보안 조치가 시급히 필요하다는 점을 강조한다. 특히 한국, 말레이지아, 뉴질랜드, 인도 등의 국가는 이 문제를 가장 높은 우선순위에 두고 있는 것으로 나타나 APAC 지역 전반적으로 다양한 API 도입 패턴을 취하고 있다는 것을 말해준다. APAC 지역에 있어서 다양한 테스트, 엑세스 관리 및 지속적인 런타임 보호 등은 일관성 있는 API 보안 접근방식에 필수적이라는 것은 분명하다"라고 밝혔다.
APAC 지역 기업들은 런타임 중에 API를 보호하고자 하지만, 개발초기단계부터 API를 보호하는 것이 중요하다는 인식도 점점 더 많아지고 있다.
강력한 코드 보안 표준 및 실행(17.5%)은 APAC 지역 기업들이 객체 수준 권한 위반(Broken Object Level Authorization, BOLA), 보안 설정 오류, SSRF 등에 이르는 광범위하고 복잡한 취약점으로부터 API를 보호하기 위한 핵심적인 전략으로 부상하고 있다.

0개의 댓글
아직 작성된 댓글이 없습니다.