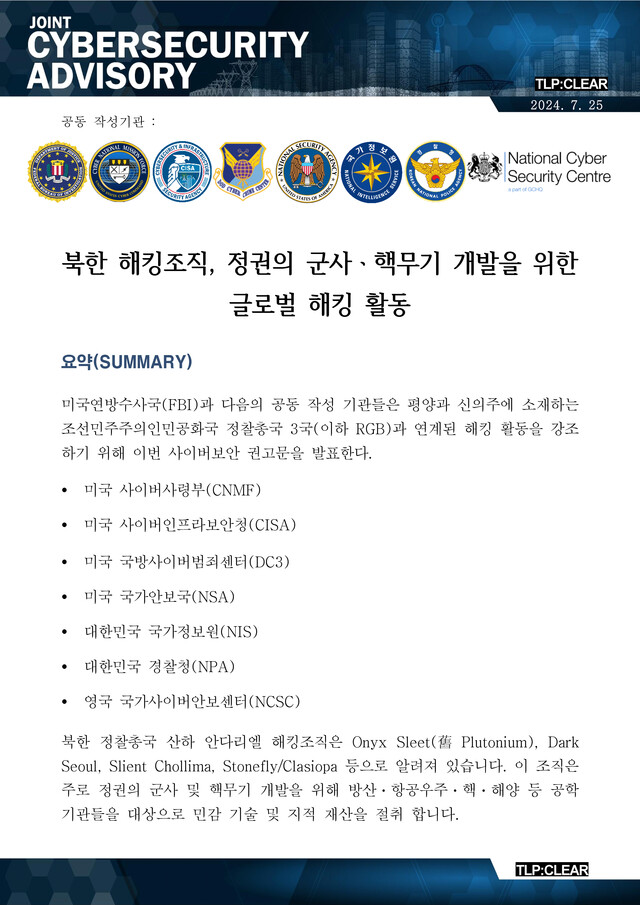
(공정경제) 박광하 기자 = 국가정보원과 경찰청은 미국의 연방수사국(FBI), 사이버사령부(CNMF), 사이버인프라보안청(CISA), 국방사이버범죄센터(DC3), 국가안보국(NSA), 영국의 국가사이버안보센터(NCSC) 등과 함께 '북한 해킹조직, 정권의 군사·핵무기 개발을 위한 글로벌 해킹 활동' 사이버보안 합동 권고문을 최근 발표했다.
이번 권고문은 평양과 신의주에 소재하는 북한 정찰총국 3국과 연계된 해킹 활동을 강조하기 위한 것이다.
북한 정찰총국 산하 안다리엘 해킹조직은 Onyx Sleet(구 Plutonium), Dark Seoul, Slient Chollima, Stonefly/Clasiopa 등으로 알려져 있다. 이 조직은 주로 김정은 북한 정권의 군사 및 핵무기 개발을 위해 전 세계 방산, 항공우주, 핵, 해양 등 공학기관들을 대상으로 민감 기술 및 지적 재산을 절취한다.
권고문 발표 기관들은 "이 조직에서 사용하는 것과 유사한 기술들이 일본, 인도의 네트워크와 기업을 포함한 세계 여러 산업 분야와 국가에 지속적인 위협이 되고 있다고 보고 있다"면서 "정찰총국 3국 공격자는 미국 의료 기관을 대상으로 랜섬웨어를 유포해 첩보활동에 자금을 지원하고 있다"고 강조했다.
공격자는 로그4제이(Log4j) 등 알려진 취약점으로 웹 서버에 광범위한 공격을 통해 웹쉘을 유포하고 중요 정보 및 응용 프로그램에 액세스해 추가적인 공격을 가능하게 한다. 공격자는 시스템을 탐색 및 정보 수집하고, 작업 스케줄에 등록해 지속성을 유지하며, Mimikatz와 같은 자격증명 절취 도구를 사용해 권한을 획득한다. 공격자들은 자체 수정한 악성코드 임플란트, 원격 액세스 도구(RAT), 오픈소스 도구를 실행(Execution), 내부 확산(Lateral Movement) 및 데이터 유출(Data Exfiltration) 단계마다 활용한다.
공격자는 MS 윈도우즈 바로가기 파일(LNK) 또는 HTML 애플리케이션(HTA) 스크립트 파일이 포함된 ZIP 압축파일(암호설정 옵션)을 피싱 작업 시 첨부파일로 활용한다.
권고문 발표 기관들은 주요 인프라 조직이 취약점에 대한 패치를 적시에 적용하고, 웹쉘로부터 웹 서버를 보호, 악성 활동에 대한 엔드포인트를 모니터링, 인증 및 원격 접근 보안 강화를 권장했다.
또한 공격 대상 기관들이 북한 국가 배후 해킹으로부터 자신들의 네트워크를 방어에 있어 경계를 늦추지 말아야 한다고 짚었다.
북한의 악의적인 사이버 활동에 대해 추가적인 정보가 필요한 경우 CISA의 '북한 사이버 위협 개요 및 권고' 웹페이지를 참고하면 된다.

0개의 댓글
아직 작성된 댓글이 없습니다.