
2024.07.23. 公正經濟 — 科學技術情報通信部、個人情報 保護委員會、韓國網際網路振興院(KISA)表示,自24日起實施簡化認證基準與認證費用等的 ISMS 及 ISMS-P 認證特例「簡易認證」制度,以緩和中小企業取得「資訊安全管理體系(ISMS)」或「資訊安全及個人資訊保護管理體系(ISMS-P)」認證時的負擔。
現行ISMS及ISMS-P認證制度係以中堅企業以上得以滿足認證基準為設計,中小企業在取得、維持認證過程中,常反映認證項目過多、費用過高等困難。因此,中小企業中央會等曾建議針對微型、中小企業導入減輕評估要素、費用之簡易認證制度。
為此,政府修訂資訊通訊網法,導入依中小企業規模及特性,得以較寬鬆之認證基準與費用取得認證之特例制度,並於今年1月公布,同時整備規範特例制度之▲適用對象▲認證基準▲手續費等之相關下位法令,為ISMS及ISMS-P簡易認證之導入奠定制度基礎。
ISMS 及 ISMS-P 簡易認證的適用對象包括▲資訊通信服務部門營業額低於300億韓元的中小企業▲資訊通信服務部門營業額達300億韓元以上但未自行擁有主要資訊通信設備的中型企業。
所謂「未持有主要資訊通信設備」,是指公司內未擁有自架伺服器、網路設備、安全解決方案等設施,而是使用網店租用等網頁託管服務或雲端服務的情形。
科學技術情報通信部說明,在全部ISMS及ISMS-P義務對象中,約有85家企業(約16%)可適用簡易認證。相關詳細內容可於KISA網站(https://isms-p.kisa.or.kr)查詢。
惟即便符合簡易認證對象要件,對國民生活影響密切的▲主要資訊通信服務提供者、▲集積資訊通信設施業者、▲部分上級綜合醫院與大學、▲金融公司、▲虛擬資產業者等,仍不得取得ISMS及ISMS-P簡易認證。
認證基準設計上,維持促使企業實際進行資訊保護活動之核心必要項目,同時為減輕企業負擔,刪除或放寬中小企業層級非必要之項目。因此,認證基準項目數較以往減少36至40項。
認證審查手續費亦因認證基準簡化,較以往節省約40%至50%。企業於認證準備所需之資安系統建置、資訊保護組織組成、顧問諮詢等各項費用,亦可望減少。
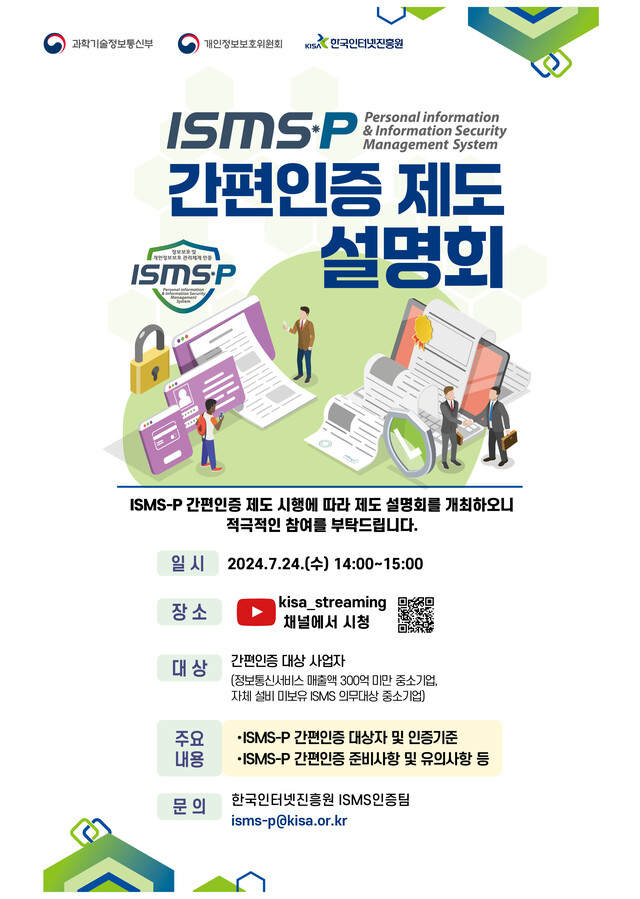
同時,KISA 將於24日舉辦線上說明會,針對適用對象企業等說明程序、方法等,以協助新導入的 ISMS 及 ISMS-P 簡易認證制度順利落實。


0 條評論
暫無評論。