(공정경제) 박광하 기자 = 금융보안원은 해커의 표적이 될 수 있는 금융회사의 취약점을 최소화하기 위해, 금융권 보안 취약점 신고포상제인 '2024년 금융권 버그바운티(Bug Bounty)'를 집중신고, 상시신고 등 투트랙으로 확대 운영한다고 28일 밝혔다.
버그바운티란 소프트웨어(SW)나 웹사이트를 대상으로 보안 취약점을 발견·신고하면 이를 평가해 포상금을 지급하는 제도다.
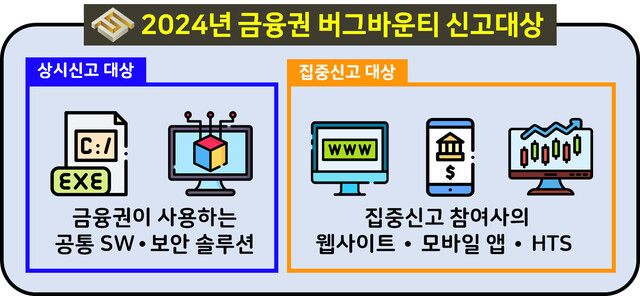
2019년부터 실시해 온 집중신고의 경우, 금융회사의 서비스를 대상으로 집중신고 기간인 6월부터 8월까지 보안 취약점 신고를 받는다.
올해는 보다 많은 참여를 위해 금융감독원과 공동 주최하며, 전년 대비 7개 사가 증가한 은행, 금융투자, 보험, 중소서민, 전자금융 등 21개 금융회사가 참여 신청했다.
집중신고에 참여하고자 하는 화이트해커는 참가신청서를 제출하고, 웹, 모바일, HTS 등 신고대상을 별도 안내받은 뒤 취약점을 신고할 수 있다.
상시신고는 신규 취약점 발굴 강화와 금융권 보안성 향상을 위해 올해 처음 운영되며, 금융권에서 사용하는 공통 SW와 보안 솔루션을 대상으로 실시한다.
별도의 참가 신청 없이 연중 언제든지 금융권 사용 SW 및 솔루션에서 발굴한 취약점을 신고할 수 있다.
'금보원 웹사이트(www.fsec.or.kr) – 주요업무 – 금융권 버그바운티'에서 집중신고와 상시신고에 대한 자세한 안내를 확인할 수 있다.
취약점 수준에 따라 최대 1000만 원의 포상금 및 감사장이 지급되며, 우수 신고자는 금보원 입사 지원 시 우대하고 웹사이트의 취약점 발굴 명예의 전당에 게시한다.
특히, 위험도가 높고 파급력이 매우 큰 취약점을 신고한 경우 기여했음을 인정하는 CVE 크레딧(Credit)을 부여할 예정이다.
CVE(Common Vulnerabilities and Exposures)는 SW에 존재하는 보안 취약점을 가리키는 국제 식별 번호다.
김철웅 금보원장은 "금융권 버그바운티를 확대 운영함으로써 SW 공급망 및 제3자 위협 관련 취약점을 선제적으로 탐지하고 제거하는 데 도움이 될 것으로 기대한다. 앞으로도 금보원은 공급망보안 체크리스트를 개발하고 SW 자재 명세서(SBOM) 관리모델을 마련하는 등 금융권 SW 공급망 보안 강화를 위한 노력을 아끼지 않을 것"이라고 밝혔다.

0개의 댓글
아직 작성된 댓글이 없습니다.