(공정경제) 박광하 기자 = 2021년 초 유럽 금융 앱을 대상으로 금융정보 탈취 공격을 시작한 안드로이드 기반 악성 앱으로, TeaBot이라고도 불리는 Anatsa가 한국까지 노리는 것으로 확인됐다. 금융소비자들이 피해를 입지 않도록 특히 주의해야 한다.
금융보안원은 PDF 리더, QR코드 스캐너 등으로 위장해 구글 플레이를 통해 유포되는 Anatsa가 최근 국내 금융을 대상으로 공격 범위를 확대함을 발견해 금융회사 및 백신업체 등에 즉각 공유했다고 4일 밝혔다.
해당 악성 앱은 매년 공격 대상을 확대해왔으며, 금보원 분석 결과 2024년 6월 기준으로 한국을 포함한 54개 국가의 금융·핀테크·가상화폐 등 688개 앱이 금융정보 탈취 대상에 포함된 것을 확인했다.
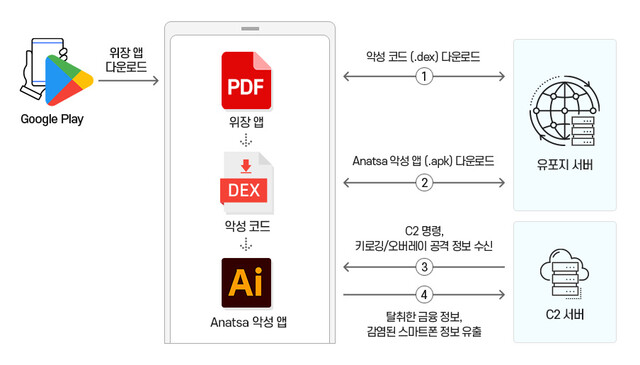
PDF 리더, QR코드 스캐너 등 정상적인 서비스인 것처럼 속여 구글 플레이 스토어에 등록된 위장 앱이 스마트폰에 설치되면, 앱 업데이트를 가장해 Anatsa 악성 앱이 유포지 서버로부터 다운로드돼 설치된다.
Anatsa 악성 앱은 원격에서 스마트폰을 조종할 수 있는 C&C(Command & Control) 서버의 명령에 따라 스크린샷, 문자, 인증코드 등 데이터를 탈취하고, 스마트폰 화면잠금 해제, 화면 터치, 값 입력 등의 제어를 수행한다.탈취 데이터는 C&C 서버로 전송된다.
악성 앱은 특히 사용자가 입력한 내용을 바로 가로채는 키로깅 공격이나 가상의 유사 화면을 띄워 사용자가 입력한 정보를 탈취하는 오버레이 공격을 활용해 개인의 금융정보를 탈취한다.
또한, 모바일 백신·클리너 실행을 방해하고, 스마트폰 종료나 설정 메뉴 접근을 차단해 악성 앱이 종료 또는 삭제되는 것을 막는다.
그동안 이와 유사한 악성 앱은 주로 해외에서 유포됐으나, Anatsa를 필두로 국내에도 계속해서 유입될 것으로 예상된다.
김철웅 금보원 원장은 "금융의 디지털 전환에 따라 비대면 금융거래가 활성화되면서 금융 앱을 노리는 악성 앱들이 대폭 증가했다. 이러한 악성 앱들이 공식 앱 스토어를 통해서도 유포된다는 점에서 금융소비자의 각별한 주의가 필요하다"고 밝혔다.

0개의 댓글
아직 작성된 댓글이 없습니다.