(공정경제) 박래열 기자 = 래브라도랩스(대표 김진석, 이희조)는 SW 공급망 자동관리플랫폼 '래브라도 SCM'을 출시했다고 최근 밝혔다.
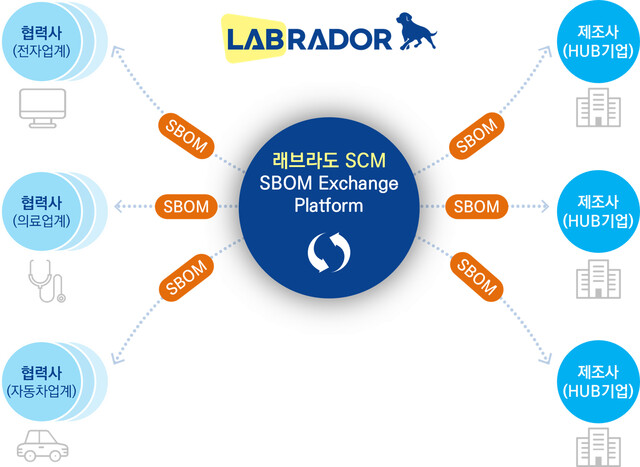
래브라도랩스에 따르면, SW 공급망에 관여하는 모든 기업의 SBOM 생성, 보내기, 받기, 상호 확인, 수정 보완 등 일련의 과정이 '래브라도 SCM'에서 자동화된다.
래브라도랩스는 제품 출시와 함께 글로벌 제조 대기업과 의료기기 기업이 '래브라도 SCM'을 도입해 글로벌 SW공급망 규제에 대응하기 시작했다고 밝혔다.
래브라도 SCM은 SW 협력사 사이에 SBOM 생성과 관리 어려움을 해결한다.
최종 제조사와 협력사는 래브라도 SCM을 통해 각각의 표준화된 SBOM을 교환한다. 기업은 래브라도 SCM에 제품별 SBOM을 올린 후 공유하기만 누르면 자동으로 협력사에 최신 SBOM이 전달된다. 기밀 노출 위협이 줄어들고 버전 관리가 간편해진다.
래브라도 SCM은 제조사(허브 기업)와 SW 협력 기업을 연결한다.
허브 기업은 래브라도 SCM에서 협력 기업 SBOM을 원스톱으로 관리해 SW 보안성을 높이며 각국의 SBOM 규제 문제에 대응할 수 있다.
래브라도 SCM은 소스코드 프라이버시(Source Code Privacy)를 위해 해시 암호화 데이터를 사용해 SBOM을 생성한다. SBOM 무결성 점검한 후 안전하게 교환하게 한다.
Cyclone-DX, SPDX, NIS-SBOM, 엑셀 등 사용자가 쉽게 이해할 수 있는 SBOM포맷을 지원한다. SW 라이선스와 취약점 이슈를 쉽게 파악하고 결과 점검이 쉽다.
래브라도 SCM은 SW 공급망 단계에서 기업 특성에 따라 사용 라이선스 범위를 구분해서 제공 받을 수 있다.
영세한 SW 협력사(공급사)는 SBOM을 생성하거나 관리할 인력과 리소스가 부족하다. 래브라도랩스는 협력사를 위한 오픈소스 취약점 및 라이선스 컴플라이언스 위험 제거 도구 '소프트웨어 구성 분석(SCA)' 솔루션도 제공한다.
상용 SW의 80%는 오픈소스로 구성되며 라이선스 위반뿐 아니라 보안 취약점 패치가 되지 않아 제품에 해킹공격이 발생한다. 치명적인 CVE취약점이 패치되지 않으면 규제 인증시 승인거절 된다. SCA를 사용하면 SW 투명성 뿐만 아니라 보안 관리도 강화된다.
협력사는 SCA로 SW를 점검한 후 SBOM을 만들고 래브라도 SCM에서 제조사와 공유하면 된다.
김진석 래브라도랩스 대표는 "래브라도 SCM은 SW 유통 과정에서 취약점을 사전에 점검해 안전한 SW로 보완하는 것은 물론이고 SBOM 수작업 생성 및 교환에 따른 업무 비효율성 개선하는 획기적인 서비스"라고 말했다.

0개의 댓글
아직 작성된 댓글이 없습니다.