
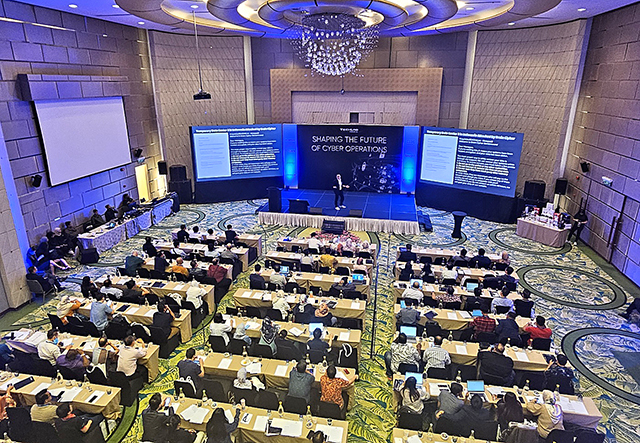
2024.07.26. 公正經濟 — 端點安全專業企業NPCore(代表Han Seung-cheol)26日表示,已於25日在馬來西亞吉隆坡參加「科技實驗室論壇24」。
根據NPCore表示,科技實驗室論壇24是由供應馬來西亞警察廳相關產品的專業企業「TechLab」每年邀請現有客戶及潛在客戶舉辦的資安專門活動,此次活動共有當地政府機關、銀行等約300名資安負責人出席。
2008年創立的TechLab是當地的保安專業企業,擁有多元的客戶群,在銀行、航空公司、政府機關等領域確保了不少忠實客戶。TechLab與NPCore多年來持續向馬來西亞警察廳供應網路APT及EDR產品。
當天活動邀請NPCore海外策略總監Baek Se-hyeon擔任演講嘉賓,以「你的資料已經被入侵(Your Data Is Already Compromised)」為題,具體說明了今年6月20日馬來西亞鄰國印尼發生的第2資料中心勒索軟體攻擊過程及事後因應措施等內容,獲得各機構資安負責人的熱烈迴響。
Baek Se-hyeon總監指出,勒索軟體發生之前,往往會出現各種資料外洩,以及機構所屬帳號、密碼外流等大大小小的徵兆,但不少資安負責人卻將其視為無關緊要,或認為「任何機構都可能發生」而加以忽視,甚至刻意迴避。
他接著提及自己往來新加坡、印尼、馬來西亞、越南、泰國、日本等地,與各潛在客戶機構及受害企業直接會面的實際案例,指出資安負責人多半對這類看似微不足道、當下尚無損失的入侵徵兆掉以輕心,或是一味試圖隱瞞,並強調無論多麼細微的入侵案例,都必須徹底查明並解決根本原因。
他也指出,馬來西亞目前仍有不少機構僅使用以特徵碼為主的防毒軟體。他表示,為克服這種侷限,隨著新型惡意軟體及勒索軟體激增,有必要讓具備行為式分析能力的EDR產品更加普及,並持續向員工及合作夥伴等全體人員強化資安事故的警覺意識。
他還以Conti勒索軟體集團為例,說明該集團透過Infostealer、鍵盤側錄程式等資料蒐集型惡意軟體,先蒐集目標機構員工筆記型電腦、桌上型電腦內儲存的帳號、密碼、資安解決方案種類、系統環境等整體資訊,再據此發動更精密且具創意的勒索軟體攻擊。
他特別詳細說明了近期日益突出、效率更高的「間歇式加密(Intermittent Encryption)」手法。其特徵包括加密速度更快、僅加密核心部分資料而非全部資料、規避偵測演算法,以及即使支付贖金後要復原資料也變得更加複雜。他也舉例說明,隨著勒索軟體攻擊手法日漸精密,出現了事先刪除備份資料後再發動攻擊的案例,以及除了透過資料加密阻斷受害機構存取資料外,還竊取核心資料加以販售的案例。
Baek Se-hyeon總監表示:「與東南亞市場的潛在客戶及各類政府機關會面時發現,有些機構僅使用防火牆,也有不少機構僅使用防火牆及防毒軟體,即使採用優良產品,也常見設定錯誤,或持續使用已遭感染的電腦等情況。」他接著表示:「馬來西亞自10月1日起、印尼自10月17日起,分別施行《網路安全法2024(Cyber Security Act 2024)》及《個人資料保護2024(Personal Data Protection)》,因此對資安產品的需求及相關教育也正急遽增加。」
此外,他表示:「在這樣的背景下,此次發表更受到高度關注」,並表示「韓國資安企業在東南亞市場應做的工作及機會預料將大幅增加」。


0 條評論
暫無評論。