
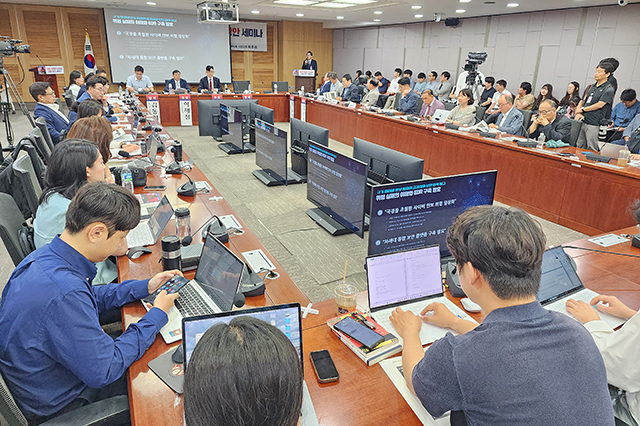
2024.07.03. The Fair Economy — El régimen norcoreano de Kim Jeong-eun lleva a cabo diversos ciberataques dirigidos contra todo el mundo. Además de ataques sofisticados realizados por personal especializado, también recurre en paralelo a ataques rudimentarios con herramientas de pirateo. Llama la atención, asimismo, el notable aumento de los ataques cuyo objetivo es sustraer activos financieros y criptoactivos. En el mundo cibernético, donde atacar es fácil pero defenderse resulta difícil, expertos se reunieron para debatir cómo debe responder Corea del Sur a la amenaza de la piratería informática norcoreana.
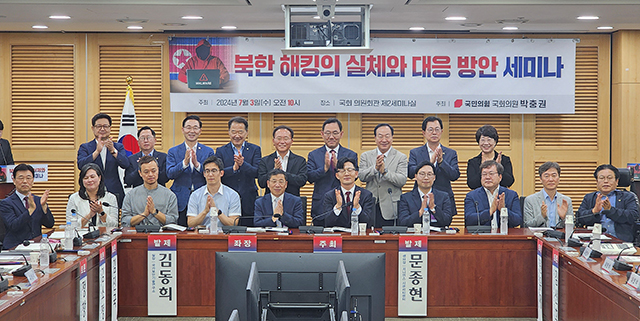
El diputado Park Chung-gwon, miembro de la Comisión de Ciencia, Tecnología, Información, Difusión y Comunicaciones de la Asamblea Nacional, organizó el día 3 el seminario "La realidad de la piratería informática norcoreana y las medidas de respuesta" en el edificio de oficinas de la Asamblea Nacional, en el distrito de Yeongdeungpo, Seúl.
En su discurso de apertura, el diputado Park Chung-gwon señaló: "Poco después de confirmarse el primer caso de la historia de un ataque informático norcoreano contra la Corte Suprema, se produjo un nuevo incidente en el que una organización de hackers norcoreanos vulneró la cuenta oficial del Ministerio de Salud y Bienestar en las redes sociales. La inquietud de la ciudadanía ante la debilidad de los sistemas de seguridad de las instituciones públicas no deja de crecer".
Afirmó: "El régimen norcoreano de Kim Jeong-eun insiste en que la piratería informática es una 'espada mágica todopoderosa' y está formando intensivamente a personal especializado en ataques informáticos. Es muy probable que las unidades de hackers norcoreanas utilicen la información personal robada para cometer delitos con los que obtienen fondos ilícitos, o que la empleen para llevar a cabo su estrategia contra Corea del Sur dirigida a trabajadores del gobierno". Señaló además que existe el riesgo de que la información personal robada de forma masiva sea utilizada, tras hacerse pasar por identidades ficticias, para difundir desinformación, noticias falsas y manipular comentarios en la sociedad surcoreana.
El diputado Park Chung-gwon concluyó su discurso de apertura diciendo: "En materia de seguridad, basta con una sola brecha para que todo termine. Las principales instituciones públicas que manejan grandes volúmenes de información personal deben prepararse a fondo frente a las ciberamenazas contra las redes de información y comunicación y los sistemas administrativos".
A continuación, pronunciaron discursos de felicitación el vicepresidente de la Asamblea Nacional, Joo Ho-yeong; el presidente del Comité de Inteligencia de la Asamblea Nacional, Shin Sang-beom; y los diputados Yoon Jae-ok y Han Gi-ho, entre otros.
Corea del Norte, obsesionada con obtener divisas: sustrae activos mediante ciberataques
En el seminario de ese día, los expertos señalaron que, si bien en el pasado Norcorea llevaba a cabo hackeos contra fuerzas hostiles, ahora está realizando ciberataques contra diversos países y empresas con el objetivo de obtener divisas. Consideraron que Norcorea está invirtiendo los activos obtenidos mediante estos ciberataques en el desarrollo de armas nucleares y misiles.
En la primera ponencia, Moon Jong-hyeon, director del Centro de Seguridad de Genians, presentó bajo el tema 'La realidad de la amenaza a la ciberseguridad norcoreana basada en casos reales'.
El director Moon Jong-hyeon señaló que las intrusiones cibernéticas atribuidas a Norcorea son de un nivel grave y que las noticias sobre hackeos norcoreanos se han vuelto tan cotidianas que parecen noticias trilladas.
Explicó que Corea del Norte lleva a cabo ataques informáticos con el fin de robar información, generar caos social y sustraer activos financieros y criptoactivos, y que se dedica con empeño a formar personal especializado para ello. Según indicó, el país forma, a través de programas de educación regular, a una "elite informática" cuya principal labor son los ciberataques.
El director Moon Jong-hyeon señaló que los métodos de ciberataque norcoreanos pueden clasificarse en cinco tipos: ▲ataques de phishing dirigido ▲ataques de watering hole ▲ataques a la cadena de suministro de software ▲ataques a redes sociales ▲ataques a través de freelancers subcontratados.
Opinó: "En el caso de la intrusión en el sitio web de una asociación nacional de tecnología de la construcción, pudimos identificar la línea de ataque, es decir, el flujo de la intrusión, mediante una solución de detección y respuesta de endpoints (EDR). Para generar consenso a nivel de seguridad cibernética nacional, aumentar la conciencia de seguridad y comprender y responder con precisión a la amenaza real, es necesario construir una plataforma de seguridad integrada de próxima generación que incluya EDR".
Respecto a la "construcción de una plataforma de seguridad integrada de próxima generación", consideró que debe operarse de forma integrada, eficiente y con visibilidad, basándose en las últimas tecnologías de detección de amenazas, como el EDR y la inteligencia de amenazas cibernéticas (CTI).
Además, mencionó que se debe reforzar la vigilancia inteligente mediante un sistema de respuesta a múltiples amenazas en forma de plataforma automatizada.
Subrayó que el interés y la inversión continuos en tecnologías de seguridad de próxima generación ya no son una opción, sino una necesidad.
Asimismo, añadió que es necesario formar personal especializado en ciberseguridad orientado a la práctica y mejorar las condiciones laborales del personal de seguridad existente.
Kim Dong-hui, jefe de departamento del Instituto Nacional de Tecnología de Seguridad, presentó la segunda ponencia, titulada "Orientación de las políticas de respuesta a las amenazas de ciberseguridad".
Kim Dong-hui analizó que "Corea del Norte está recurriendo a los ciberataques para obtener divisas" y que "sus ciberamenazas se están expandiendo a diversos ámbitos y, al mismo tiempo, se vuelven cada vez más sofisticadas y complejas". Esto se interpreta en el sentido de que, dado que se prevé que Corea del Norte intente en el futuro ataques más inteligentes y no simples ciberataques, la respuesta de Corea del Sur también debe ser integral y multidimensional.
Dijo: "En febrero pasado, la Oficina de Seguridad Nacional publicó la 'Estrategia Nacional de Ciberseguridad'. Incluye la visión de ser un país central global que defiende los valores de libertad, derechos humanos y estado de derecho en el ciberespacio y cumple su papel y responsabilidad en la comunidad internacional. Además, presentó tres objetivos principales: defensa y respuesta cibernética ofensiva, expansión del liderazgo global y aseguramiento de una sólida resiliencia cibernética".
El gobierno señaló cinco tareas estratégicas para materializar los tres grandes objetivos de la Estrategia Nacional de Ciberseguridad: reforzar las actividades de defensa cibernética ofensiva, establecer un sistema de cooperación global, fortalecer la resiliencia cibernética de las infraestructuras clave del país, asegurar una ventaja competitiva en nuevas tecnologías y fortalecer la base para la ejecución de las labores.
Kim Dong-hui propuso cuatro medidas para la implementación de estas tareas estratégicas.
En primer lugar, propuso reforzar las capacidades de respuesta cibernética. Para ello, mencionó que es necesario asegurar "medios de disuasión y respuesta frente a ciberataques" y "capacidades técnicas e institucionales para las actividades de defensa cibernética ofensiva". Señaló que el concepto de defensa ofensiva se ubica en una zona gris (Grey Zone) entre el ataque y la defensa, por lo que pueden surgir problemas como la violación del derecho internacional, la vulneración de jurisdicciones y daños colaterales. Por ello, subrayó la necesidad de establecer con claridad el concepto de defensa ofensiva.
También propuso reorganizar el marco legal e institucional relativo a la respuesta a las ciberamenazas, señalando la necesidad de reordenar y fortalecer el sistema de ejecución de la ciberseguridad y de establecer una base jurídica para las labores en esta materia. En particular, indicó que es urgente promulgar una ley básica de ciberseguridad.
Consideró también imprescindible fortalecer la cooperación entre los sectores público y privado. Para ello, afirmó que deben reforzarse las capacidades de ciberseguridad del sector privado y ampliarse su participación, además de fortalecer el sistema de recopilación y compartición de información sobre amenazas cibernéticas. También planteó la necesidad de establecer medios de control razonables para la recopilación de información digital en las labores de ciberseguridad.
Finalmente, enfatizó la necesidad de fortalecer la cooperación internacional. Se trata de establecer criterios de conciencia situacional de alto nivel sobre las amenazas a la ciberseguridad, desarrollar opciones de respuesta conjunta a las amenazas cibernéticas y establecer un sistema de implementación.
Atacar es fácil, pero defenderse es difícil: urge reforzar el intercambio de información y la cooperación público-privada
En el debate, moderado por Ha Jae-cheol, catedrático de la Universidad Hoseo y presidente de la Sociedad Coreana de Protección de la Información, los panelistas coincidieron en que no es fácil defenderse de los ciberataques norcoreanos y que, por ello, es necesario fortalecer las capacidades de defensa a escala nacional mediante la cooperación entre los sectores público y privado.
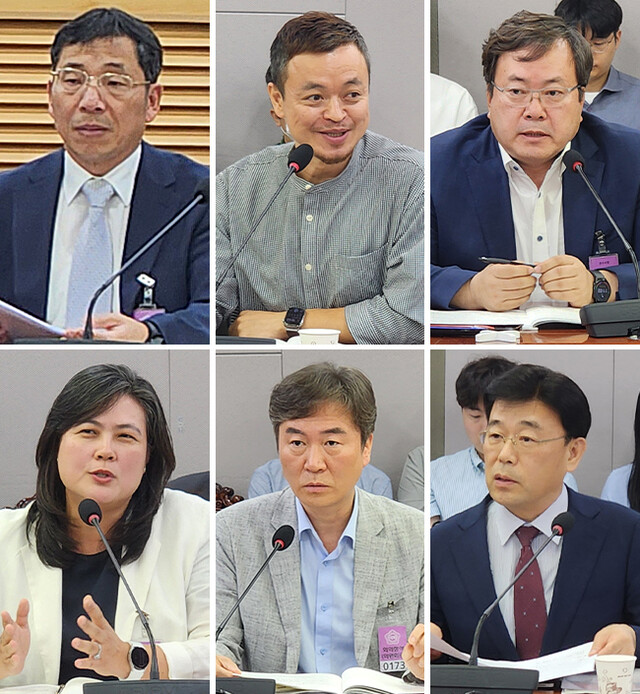
En el debate, Kim Jin-guk, director ejecutivo de Plainbit, señaló: "En el pasado, los ciberataques atribuidos a Corea del Norte tenían objetivos específicos y fines claros, por lo que identificarlos como de origen norcoreano ya era de gran ayuda para responder a la amenaza. Sin embargo, en los últimos tiempos, Corea del Norte ha diversificado tanto sus objetivos como sus métodos de ataque, hasta el punto de que resulta difícil agruparlos". Mencionó el caso en que Corea del Norte atacó a Ucrania a través de infraestructuras de tecnología de la información y las comunicaciones (TIC) de Corea del Sur.
Opinó que, en lugar de centrarse únicamente en el hecho de que el origen de la amenaza cibernética sea Corea del Norte, conviene analizar con detalle la relación con el grupo atacante a partir de las vulnerabilidades explotadas, la infraestructura y el método de ataque, y elaborar estrategias de respuesta diferenciadas según el objetivo, incluso dentro de un mismo grupo de ataque.
Kim Jin-guk afirmó con énfasis: "Es difícil eliminar de una sola vez la amenaza norcoreana, que penetra de forma amplia y profunda en el país. Corea del Norte parece poderosa debido a la asimetría entre el ataque y la defensa. Ahora es el momento de desarrollar capacidades de defensa que puedan hacer frente a sus capacidades de ataque".
Señaló que, mientras que en otros países el FBI cooperaba de forma abierta y activa con empresas privadas como Mandiant en el ámbito cibernético, en Corea del Sur las instituciones estatales, como los organismos de investigación, realizan el análisis y la respuesta a las amenazas de manera informal y evitan en lo posible mostrar su cooperación con el sector privado.
Kim Jin-guk concluyó: "Las capacidades de defensa y respuesta de los sectores público y privado deben desarrollarse de manera conjunta y participativa".
Won Yu-jae, catedrático de la Universidad Nacional de Chungnam y presidente del Consejo Coreano de Respuesta a Incidentes de Seguridad, afirmó que "la prevención y la respuesta deben abordarse por separado" y presentó su opinión para reforzar las capacidades nacionales de ciberseguridad.
En primer lugar, afirmó que debe aumentarse la profesionalidad de los encargados de seguridad en los organismos de la administración central del gobierno. Señalando limitaciones como los frecuentes traslados de los funcionarios encargados de seguridad y su concentración en tareas de seguridad operativa, indicó: "El gobierno, que exige al sector privado medidas como la prohibición de que el director de seguridad de la información (CISO) ocupe otro cargo simultáneamente, también debe garantizar la profesionalidad de sus propios encargados".
También opinó que es necesario que el propio sector de la seguridad de la información se prepare frente a incidentes de seguridad. Afirmó: "Todos somos objeto de la seguridad de la cadena de suministro, pero es importante esforzarse para que no ocurran incidentes de seguridad en las propias empresas de protección de la información. Ha habido muchos incidentes en los que se utilizaron soluciones de seguridad de la información. Para que esto no vuelva a suceder, hay que elevar el nivel de capacidad de estas empresas".
También señaló la necesidad de que el contenido de los ciberataques se comparta con rapidez entre los sectores público y privado. Afirmó: "Cuando el ciberataque es obra de Corea del Norte, no suele compartirse bien el contenido del incidente ni los resultados del análisis. Dado que la propia vulnerabilidad puede convertirse en un arma, la información debe compartirse con rapidez para elevar el nivel de respuesta".
Por último, propuso que el sistema de divulgación sobre protección de la información se gestione de manera sustantiva. Señaló que, a través de este sistema, se puede conocer cuánto invierten las empresas en protección de la información, y que de ahora en adelante debe consolidarse adecuadamente, verificando la idoneidad del contenido divulgado y la orientación de las inversiones.
Kim So-jeong, investigadora principal del Instituto de Estrategia para la Seguridad Nacional, subrayó, en sus propuestas de política para responder al robo de criptoactivos por parte de Corea del Norte, la necesidad de reforzar la cooperación internacional.
Según el informe de 2024 del panel de sanciones del Consejo de Seguridad de la ONU contra Corea del Norte, se sabe que este país sustrajo, durante unos seis años, criptoactivos por un valor de unos 3000 millones de dólares. Consideró que los ciberataques norcoreanos se dirigen ahora contra todo el mundo. Señaló que en las embajadas de distintos países en Corea del Sur hay encargados de asuntos cibernéticos que afirman que "Corea del Norte está atacando a nuestro país".
En esta situación, la opinión de la investigadora Kim So-jeong es que Corea del Sur debe responder a los ciberataques norcoreanos mediante la coordinación y la cooperación internacional.
Subrayó que es necesario comprender plenamente las capacidades cibernéticas de Corea del Norte y la evaluación de las amenazas, y buscar la cooperación entre aliados y países amigos.
Además, señaló que declaraciones conjuntas de advertencia emitidas junto con los principales países aliados parecen tener un efecto disuasorio frente a los actos malintencionados de Corea del Norte, por lo que propuso concretar criterios y procedimientos para activarlas y utilizarlas de forma más activa.
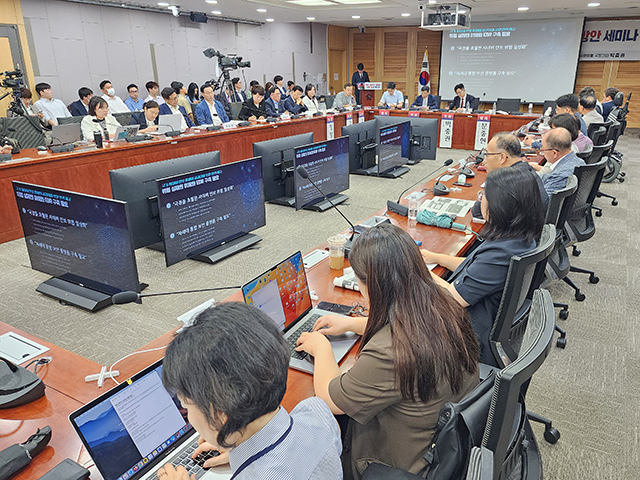
Kim San-ho, jefe de la División de Dirección de Investigaciones de Seguridad de la Agencia Nacional de Policía, subrayó la necesidad de consolidar la red de cooperación entre las instituciones relacionadas con la ciberseguridad.
Afirmó: "Para responder con eficacia a las amenazas de ciberseguridad norcoreanas, que se producen de forma indiscriminada sin distinguir entre lo público y lo privado, es necesario reforzar la red de cooperación entre las instituciones pertinentes. Ha llegado el momento de ampliar, junto con instituciones nacionales y extranjeras relacionadas, el alcance del intercambio de información sobre ciberamenazas y métodos de respuesta técnica, con el fin de responder conjuntamente a los ciberataques norcoreanos".
Asimismo, opinó que es necesario un respaldo legal e institucional en materia de ciberseguridad. Señaló que "debe reorganizarse el marco legal para responder de forma inmediata y rápida a los ciberataques, desde la intrusión en redes informáticas y la propagación de código malicioso hasta el ransomware y los ataques que emplean inteligencia artificial generativa".
Añadió, además, que se necesita un apoyo decidido en recursos humanos y materiales, tanto para la investigación y el desarrollo (I+D) de tecnologías de ciberseguridad como para fortalecer las capacidades de investigación, incluidos los análisis más avanzados.
Jung Chang-rim, director general de Política de Redes de Protección de la Información del Ministerio de Ciencia y TIC, afirmó: "Con la Oficina de Seguridad Nacional al frente, los ministerios competentes, como el Ministerio de Ciencia y TIC y el Servicio Nacional de Inteligencia, junto con los sectores público y privado, están cooperando activamente para responder a las amenazas cibernéticas norcoreanas".
Explicó que el Ministerio de Ciencia y TIC está dejando atrás su enfoque tradicional, centrado en la prevención y la respuesta a incidentes, para esforzarse de manera activa y ofensiva en asegurar capacidades de disuasión frente a las amenazas cibernéticas y fortalecer la resiliencia cibernética.
Subrayó, además, que hará todo lo posible para prevenir y responder a incidentes tanto en el sector privado como en el sector público.
Además, volvió a mencionar la "Estrategia para Asegurar la Competitividad Global de la Industria de Protección de la Información", que busca hacer crecer el mercado de esta industria hasta los 30 billones de wones (unos 22 000 millones de dólares) para 2027. Dicha estrategia, presentada por el Ministerio de Ciencia y TIC en septiembre del año pasado, tiene como principales ejes: destinar un presupuesto total de 1,1 billones de wones (unos 815 millones de dólares) con el objetivo de alcanzar, para 2027, un mercado de 30 billones de wones (unos 22 000 millones de dólares); fomentar de manera decidida a las empresas "unicornio" de seguridad mediante la creación, para 2027, de un "fondo de ciberseguridad" de 130 000 millones de wones (unos 96 millones de dólares) en total; establecer una hoja de ruta de transición hacia el modelo de "confianza cero" (zero trust) y difundir la Guía de Confianza Cero 2.0, impulsando proyectos piloto de transición de paradigma de seguridad en ámbitos clave como las telecomunicaciones, las finanzas y la salud; y ampliar el apoyo a la exportación global mediante el impulso de la "K-Security Alliance" para el desarrollo de un modelo innovador de seguridad integrada.
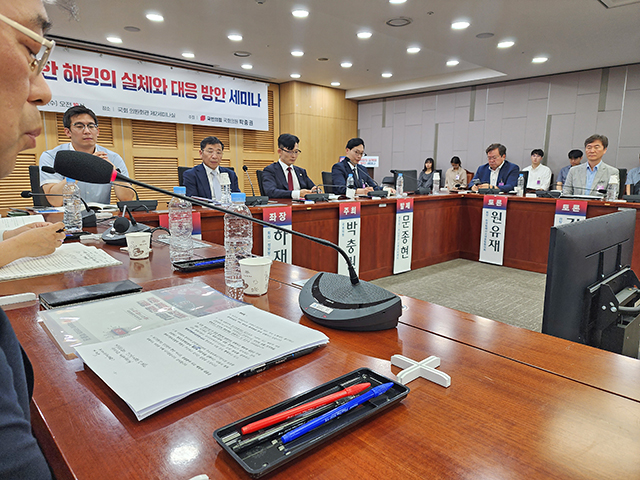
Ha Jae-cheol, presidente y moderador del debate, al resumirlo, afirmó: "Últimamente, el objetivo y el enfoque de los ciberataques norcoreanos parecen centrarse en la obtención de recursos para financiar el desarrollo de armas nucleares y misiles. Se prevé que, en el futuro, los ciberataques norcoreanos se conviertan en una de sus principales capacidades asimétricas. Ahora es el momento de establecer medidas y de practicar una defensa ofensiva que prevea y se adelante a los ataques".
Asimismo, señaló que, si bien actualmente se debate de manera activa sobre medidas técnicas para responder a los ciberataques norcoreanos, es necesario también discutir sobre el marco legal, institucional y político. Según indicó, se requieren medidas de política para responder a los ataques, una afirmación que se entiende hecha pensando en la ley básica de ciberseguridad.
Ha Jae-cheol afirmó: "Creo que ha llegado el momento de debatir medidas diplomáticas y de cooperación. Corea del Norte está sustrayendo criptomonedas a nivel internacional y las utiliza para el desarrollo de armamento. Es el momento de que el mundo entero actúe frente a Corea del Norte mediante la coordinación y la cooperación internacional".
Por otro lado, los asistentes señalaron que se necesitan políticas de apoyo activas por parte del gobierno para que no se profundice la polarización en las capacidades de ciberseguridad.
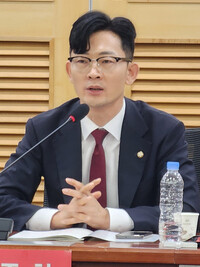
El diputado Park Chung-gwon, quien también es un desertor norcoreano, relató la realidad de la formación en piratería informática en Corea del Norte: "Cuando estudiaba en la Universidad General de Defensa Kim Jeong-eun, en el primer capítulo de la asignatura de Introducción a la Ingeniería Informática se abordaba la piratería informática. En la formación se enumeraban los distintos tipos de técnicas de hackeo y se enseñaba que el objetivo final de la piratería norcoreana era paralizar un grupo de ataque de portaaviones de Estados Unidos. Cuando escuché eso pensé que sería imposible, pero la formación se basaba en la idea de que, si el ataque informático tenía éxito, bastarían unos pocos misiles para atacar el grupo de ataque de un portaaviones".
Añadió: "Reflejaré en la legislación y las políticas las opiniones de los asistentes de hoy, que han expuesto la situación actual del sistema de ciberseguridad de Corea del Sur y el camino que debe seguir en el futuro. Además, aunque los ciberataques norcoreanos se intensifican y presionan constantemente a nuestra sociedad, considero que esto también puede ser una oportunidad para que Corea del Sur dé el salto hacia la cima global en el ámbito de la ciberseguridad y se adelante en este mercado. Por ello, desde la Asamblea Nacional cumpliré con empeño mi papel para fomentar de manera decidida la ciberseguridad de Corea del Sur".


0 comentarios
Aún no hay comentarios.