
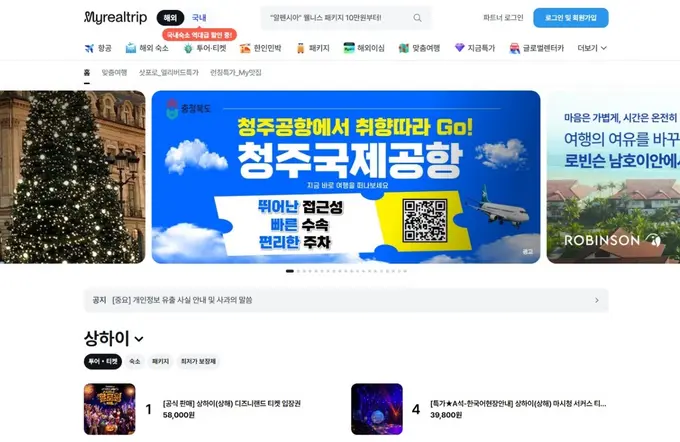
2026.10.30. The Fair Economy — Una persona externa accedió de forma anómala al sistema de la plataforma de viajes MyRealTrip, lo que provocó la filtración de ocho categorías de datos personales de los usuarios, como su nombre, correo electrónico, número de teléfono móvil y fecha de nacimiento. En el caso de algunos usuarios, también se filtraron el número de pasaporte y su fecha de caducidad, mientras que la información sobre medios de pago, como tarjetas de crédito, así como los historiales de reservas y compras no resultaron afectados.
MyRealTrip publicó un aviso en su sitio web el 28 de octubre, confirmando que una persona externa sin autorización accedió de forma anómala al sistema y provocó la fuga de información personal de los usuarios.
La empresa publicó el aviso bajo el título "Aviso de fuga de datos personales y disculpas". Se informó de que la compañía detectó el incidente el día 25, el mismo día del ataque, y lo notificó a las autoridades competentes al día siguiente, el 26.
Entre los elementos filtrados se incluyen sexo, contraseña cifrada y fecha de vencimiento del pasaporte. Los elementos filtrados pueden variar según el usuario; el número de pasaporte y su vencimiento se vieron comprometidos solo para algunos usuarios. Las contraseñas se almacenaron cifradas de forma irreversible. El aviso no especifica el número exacto de afectados, la causa del incidente ni la vía de intrusión. Los usuarios pueden consultar si fueron afectados y qué datos se filtraron en la página "Consulta de fuga de datos personales" del sitio web.
La empresa afirmó que, inmediatamente después de confirmar la fuga, bloqueó el acceso anómalo e inspeccionó y reforzó los sistemas relacionados. También indicó que ha fortalecido los mecanismos de detección y bloqueo y continúa monitoreando la situación. Se disculpó con los clientes, señalando que toma el incidente con gran seriedad.
MyRealTrip informó de que ha notificado a las autoridades competentes conforme a la legislación vigente y que coopera plenamente con las investigaciones en curso. Advirtió de que la información filtrada podría ser utilizada para suplantación de identidad, vishing o smishing, y recomendó no hacer clic en enlaces de mensajes o correos electrónicos de origen desconocido y cambiar las contraseñas. La empresa planea informar posteriormente sobre cualquier novedad adicional.
Los usuarios afectados pueden buscar reparación a través de procedimientos como la reclamación de daños y perjuicios o la solicitud de mediación en disputas sobre datos personales.


0 comentarios
Aún no hay comentarios.