
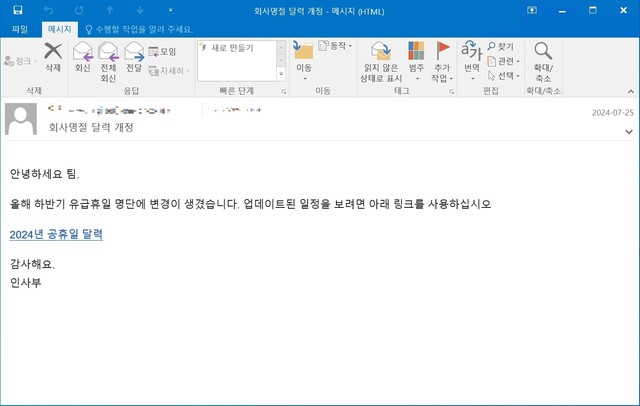
2024.08.08. The Fair Economy — Ahnlab (representante Kang Seok-gyun) informó el 7 de que descubrió un correo de phishing que, aprovechando la temporada de vacaciones de verano, se hacía pasar por el equipo de recursos humanos de la empresa para intentar robar cuentas de correo mediante un mensaje falso de cambio de vacaciones pagadas.
Según Ahnlab, el atacante primero distribuyó un correo de phishing con el asunto 'Revisión del calendario de festivos de la empresa' suplantando al departamento de recursos humanos.
El cuerpo del correo de phishing inducía a hacer clic en un enlace malicioso con un mensaje como "Ha habido un cambio en la lista de días festivos pagados del segundo semestre de este año; haga clic en el siguiente enlace para consultar el calendario actualizado". El enlace se insertó bajo el nombre "Calendario de festivos 2024".
Si el usuario, engañado, hace clic en el enlace, aparece una página de inicio de sesión que solicita introducir las credenciales de la cuenta de correo corporativa. La contraseña introducida por el usuario en esa página se envía inmediatamente al atacante.
En este caso, dado que se suplantó al departamento de recursos humanos de una empresa específica para enviar el correo de phishing y que la dirección de correo del usuario ya estaba previamente introducida en la ventana de inicio de sesión falsa, se estima que el atacante preparó el ataque con antelación, recopilando los correos de los empleados de la organización objetivo. El atacante podría realizar ataques adicionales suplantando a los responsables de la empresa con las credenciales robadas, por lo que los usuarios deben prestar especial atención.
Actualmente, Ahnlab V3 ofrece detección y bloqueo de ejecución de las URL maliciosas distribuidas mediante este correo, y la solución de respuesta a amenazas persistentes avanzadas (APT) basada en sandbox, 'Ahnlab MDS', está bloqueando este correo.
Además, se proporciona información profesional de amenazas recientes, como los indicadores de compromiso (IoC) relacionados con el ataque de phishing, a través de la plataforma de inteligencia de amenazas de próxima generación 'Ahnlab TIP'.
Para prevenir daños por correos de phishing, se deben seguir las normas básicas de seguridad: ▲verificar el remitente del correo y no ejecutar archivos adjuntos ni URL de correos sospechosos ▲usar cuentas diferentes para cada sitio y cambiar las contraseñas periódicamente ▲mantener actualizados los programas antivirus como V3 y activar la función de bloqueo de sitios de phishing ▲mantener actualizados los programas en uso (SO, navegador de internet, software de oficina, etc.) y aplicar parches de seguridad.
El investigador Lee Ik-gyu, del equipo de análisis de Ahnlab, subrayó: "Como en este caso, cada año, durante la temporada de vacaciones, se detectan correos de phishing que usan palabras clave atractivas para los usuarios, como 'vacaciones pagadas' o 'días festivos'. Los usuarios deben verificar cuidadosamente la dirección de correo incluso cuando el remitente parezca familiar, y las organizaciones deben bloquear los ataques de phishing dirigidos a sus empleados mediante soluciones y servicios de seguridad adecuados".


0 comentarios
Aún no hay comentarios.