
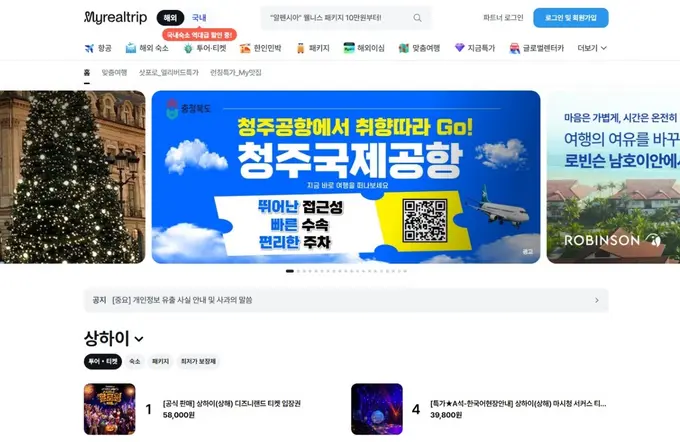
2026.10.30. 公正経済 — 外部の人物が旅行プラットフォーム「マイリアルトリップ」のシステムに不正にアクセスし、利用者の氏名、メールアドレス、携帯電話番号、生年月日など8項目の個人情報が流出した。一部の利用者については旅券番号と旅券の有効期限まで含まれており、クレジットカードなどの決済手段情報、予約履歴、購入履歴は流出項目から除外された。
マイリアルトリップは、権限のない外部の人物がシステムに不正にアクセスし、利用者の個人情報が流出した事実を確認したという告知を28日にウェブサイトに掲載した。
同社は「個人情報流出の事実のお知らせとお詫び」というタイトルで告知を掲載した。攻撃当日の25日に事実を認識し、翌26日に関係当局に申告したものとみられる。
流出項目には、性別、暗号化されたパスワード、旅券の有効期限などが含まれる。利用者によって流出項目は異なる可能性があり、旅券番号と有効期限は一部の利用者に限って流出した。パスワードは復元不可能な方法で暗号化して保存していた。正確な被害者数、事故原因、侵入経路は告知に明記されていない。利用者はウェブサイトの「個人情報流出有無照会」ページで、自身の流出の有無と項目を確認できる。
同社は、流出事実を確認するとすぐに不正アクセスを遮断し、関連システムを点検・補完したと明らかにした。検知・遮断体制を強化し、継続的に監視しているとも伝えた。事故を重く受け止めているとして、顧客に謝罪した。
マイリアルトリップは関連法令に基づき関係機関に申告し、進行中の調査に誠実に応じていると述べた。流出情報が名義盗用、ボイスフィッシング、スミッシングなどに悪用される恐れがあるとして、出所が不明なSMSやメールのリンクをクリックせず、パスワードを変更するよう呼びかけた。追加で確認された事項については、追って案内する予定だ。
被害を受けた利用者は、損害賠償請求や個人情報紛争調停の申し立てなどの手続きで救済を受けることができる。


0件のコメント
まだコメントはありません。