
2024.07.04. 公正經濟 — 2021年初開始鎖定歐洲金融App發動金融資訊竊取攻擊的Android惡意App,又稱TeaBot的Anatsa,如今也確認將目標擴及韓國。為避免金融消費者受害,務必特別留意。
金融保安院4日表示,發現偽裝成PDF閱讀器、QR碼掃描器等,透過Google Play散布的Anatsa,近期已將攻擊範圍擴大至韓國國內金融,並已立即分享給金融公司及防毒軟體業者等。
該惡意App每年都在擴大攻擊對象。據金融保安院分析,截至2024年6月,包括韓國在內的54個國家中,共有688款金融、金融科技及虛擬貨幣類App被列為金融資訊竊取目標。
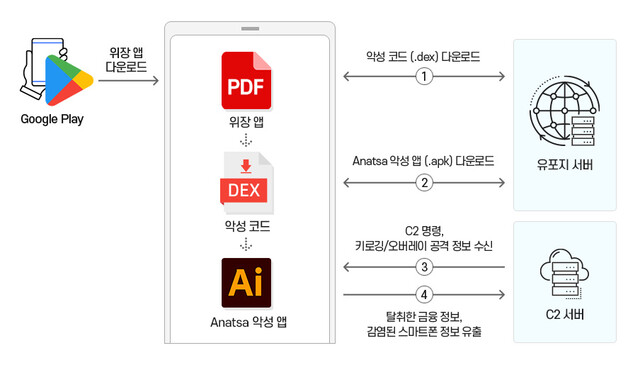
偽裝成PDF閱讀器、QR碼掃描器等正常服務,並在Google Play商店上架的冒牌App,一旦安裝到智慧型手機,便會假借App更新之名,從散布伺服器下載並安裝Anatsa惡意App。
Anatsa惡意App會依遠端操控智慧型手機的C&C(Command & Control)伺服器指令,竊取螢幕截圖、簡訊、驗證碼等資料,並執行解鎖手機螢幕、觸控螢幕、輸入數值等操控。遭竊取的資料會傳送至C&C伺服器。
該惡意App尤其會利用鍵盤側錄攻擊,直接攔截使用者輸入的內容,或利用覆蓋攻擊,顯示虛假的相似畫面,竊取使用者輸入的資訊,以取得個人金融資訊。
此外,它還會干擾行動防毒軟體、清理工具執行,並阻擋手機關機或進入設定選單,防止惡意App被終止或刪除。
過去這類惡意App主要在海外散布,但預期以Anatsa為首,將持續流入韓國國內。
金融保安院院長金哲雄表示:「隨著金融數位轉型,非面對面金融交易日益活絡,鎖定金融App的惡意App大幅增加。考量到這類惡意App甚至透過官方App商店散布,金融消費者務必格外小心。」


0 條評論
暫無評論。