
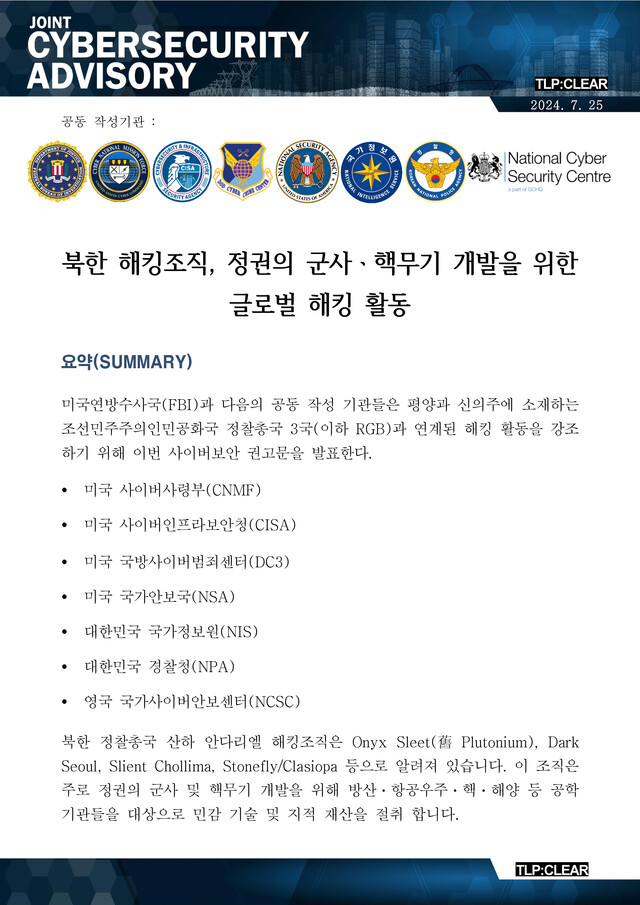
2024.07.31. 公正經濟 — 國家情報院與警察廳近期與美國聯邦調查局(FBI)、網路司令部(CNMF)、網路安全暨基礎設施安全局(CISA)、國防網路犯罪中心(DC3)、國家安全局(NSA)以及英國國家網路安全中心(NCSC)等機構,共同發布了「北韓駭客組織為政權軍事及核武開發進行全球駭客活動」的聯合網路安全建議書。
這份建議書旨在強調與位於平壤和新義州的北韓偵察總局第3局相關的駭客活動。
北韓偵察總局旗下的Andariel駭客組織又被稱為Onyx Sleet(原名Plutonium)、Dark Seoul、Slient Chollima、Stonefly/Clasiopa等。該組織主要為Kim Jeong-eun北韓政權的軍事及核武開發,針對全球國防、航太、核能、海洋等工程機構竊取敏感技術及智慧財產。
聯合通報發布機構強調:「我們認為,與該組織所使用技術相似的手法,正持續威脅包括日本、印度的網路及企業在內的全球多個產業與國家」,並表示「偵察總局第3局的攻擊者正針對美國醫療機構散布勒索軟體,以資金支援情報活動」。
攻擊者利用Log4j等已知漏洞對網路伺服器展開大規模攻擊,藉此散布網頁殼(web shell),存取重要資訊及應用程式,進而發動後續攻擊。攻擊者會對系統進行偵查及資訊蒐集,將惡意程式登錄於工作排程中以維持持續性,並使用Mimikatz等憑證竊取工具取得權限。攻擊者在執行(Execution)、內部擴散(Lateral Movement)及資料外洩(Data Exfiltration)等各階段,均會運用自行修改的惡意程式植入物、遠端存取工具(RAT)及開源工具。
攻擊者在進行網路釣魚時,會將含有MS Windows捷徑檔案(LNK)或HTML應用程式(HTA)腳本檔案的ZIP壓縮檔(可設定密碼)作為附件使用。
建議書發布機構建議主要基礎設施組織及時套用漏洞補丁,保護網站伺服器免受WebShell侵害,監控端點的惡意活動,並加強認證與遠端存取安全。
此外,通報也指出,遭攻擊目標機構在防禦北韓國家背後駭客攻擊、保護自身網路方面,切勿鬆懈警戒。
如需有關北韓惡意網路活動的更多資訊,可參考CISA的「北韓網路威脅概要及建議」網頁。


0 條評論
暫無評論。