
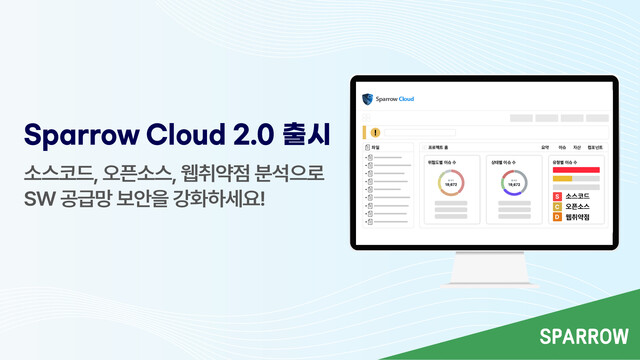
2024.08.06. 公正經濟 — 應用程式安全專業企業Sparrow(代表Jang Il-su)近日宣布,推出基於軟體即服務(SaaS)的應用程式安全漏洞分析解決方案「Sparrow Cloud 2.0」。
據Sparrow介紹,新版Sparrow Cloud新增開源等軟體成分分析(SCA)服務,可利用軟體物料清單(SBOM)進行軟體供應鏈管理。
科學技術情報通信部與韓國網際網路振興院(KISA)在《2023年網路安全威脅分析及2024年網路安全威脅展望》中,將軟體供應鏈攻擊列為今年主要網路威脅之一。
政府實際上已於5月發布「軟體供應鏈安全指南v1.0」,強調應利用SBOM確保軟體可信度。
對此,Sparrow在可同時分析原始碼安全弱點的靜態應用程式安全測試(SAST)與可檢測網頁漏洞等的動態應用程式安全測試(DAST)的雲端安全服務Sparrow Cloud中,新增了SCA服務。
透過此舉,不僅能事先識別程式碼缺陷並持續監控漏洞以提升軟體開發與部署過程的品質,還能利用可視覺化軟體組件的SBOM進行供應鏈風險管理。
此外,還可符合軟體供應鏈安全指南的要求。軟體開發企業可掌握正在使用的開源授權條款,識別相關來源的漏洞資訊並自動生成SBOM。對於軟體營運企業而言,可利用SBOM驗證軟體組件,並持續管理漏洞及授權條款。Sparrow Cloud預計於下半年同時提供線上漏洞診斷諮詢服務。
Sparrow為讓安全預算不足的企業能以合理價格進行漏洞整合管理,重新調整了收費政策並推出促銷活動。首先,截至10月,若年度訂閱SAST與DAST,即可免費使用SCA服務。促銷活動結束後,依據調整後的收費政策,若同時訂閱SAST、DAST、SCA,則可享有年度15%的折扣優惠。
Sparrow代表Jang Il-su表示:「上個月美國大型網路安全企業CrowdStrike的產品更新缺陷引發全球IT大當機,充分顯示供應鏈管理的重要性。我們將持續更新Sparrow Cloud服務,以確保軟體在開發、供應、營運等供應鏈全程中的可信度與透明度。」


0 條評論
暫無評論。