
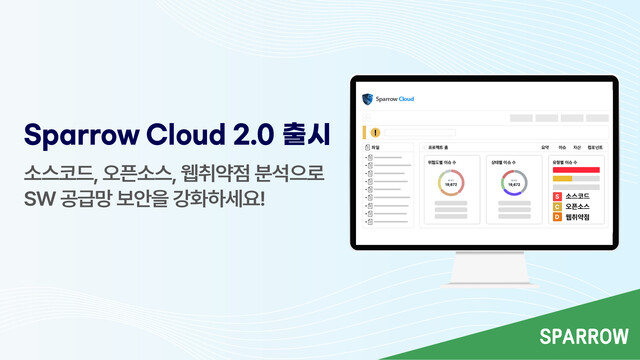
2024.08.06. 公正経済 — アプリケーションセキュリティ専門企業スパロー(代表チャン・イルス)は最近、サービス型ソフトウェア(SaaS)基盤のアプリケーションセキュリティ脆弱性分析ソリューション「スパロークラウド2.0(Sparrow Cloud 2.0)」をリリースしたと発表した。
スパローによると、新しいスパロークラウドは、オープンソースなどのソフトウェア構成分析(SCA)サービスを追加し、ソフトウェア部品表であるSBOM(Software Bill of Materials)を活用したソフトウェアサプライチェーン管理が可能になった。
科学技術情報通信部と韓国インターネット振興院(KISA)は「2023年のサイバーセキュリティ脅威分析と2024年のサイバーセキュリティ脅威展望」において、今年の主要なサイバー脅威としてSWサプライチェーン攻撃を挙げた。
政府は実際に5月に「SWサプライチェーンセキュリティガイドラインv1.0」を発表し、SBOMを活用したSWの信頼性確保を強調している。
これに対しスパローは、ソースコードのセキュリティ弱点を確認する静的アプリケーションセキュリティテスト(SAST)と、Web脆弱性などを確認する動的アプリケーションセキュリティテスト(DAST)を一緒に分析できるクラウドベースのセキュリティサービスであるスパロークラウドにSCAサービスを追加した。
これにより、コードの欠陥を事前に特定し、脆弱性を継続的に監視してソフトウェア開発・配布プロセスの品質を高めるだけでなく、ソフトウェア構成要素を可視化するSBOMでサプライチェーンリスク管理も可能になった。
さらに、ソフトウェアサプライチェーンセキュリティガイドラインの遵守も可能になり、ソフトウェア開発企業は使用中のオープンソースライセンスを把握し、該当ソースの脆弱性情報を特定し、SBOMを自動生成できる。ソフトウェア運用企業の場合、SBOMでソフトウェア構成要素の検証と継続的な脆弱性・ライセンス管理が可能だ。スパロークラウドは、下半期中にオンライン脆弱性診断コンサルティングサービスも提供する予定だ。
スパローは、セキュリティ予算が不足している企業が合理的な価格で脆弱性を統合管理できるよう、料金ポリシーを改編し、プロモーションも実施する。まず10月までにSASTとDASTを年間契約すると、SCAサービスを無料で利用できる。プロモーション後も、改編された料金ポリシーに従い、SAST、DAST、SCAをすべてまとめて契約する場合、年間15%割引の特典を提供する。
チャン・イルス・スパロー代表は「先月、米国の大手サイバーセキュリティ企業クラウドストライクの製品アップデートの欠陥によって発生した世界的なIT障害は、サプライチェーン管理の重要性を如実に示した。ソフトウェアの開発、供給、運用などサプライチェーン全体のプロセスでソフトウェアの信頼性と透明性を確保できるよう、スパロークラウドサービスを継続的にアップデートしていく」と述べた。


0件のコメント
まだコメントはありません。