
2024.08.08. 公正經濟 — AhnLab(代表Kang Seok-gyun)7日表示,近期發現有人趁暑假期間冒充企業人事部門,以「有薪休假變更」的虛假訊息,企圖竊取企業電子郵件帳號的釣魚郵件。
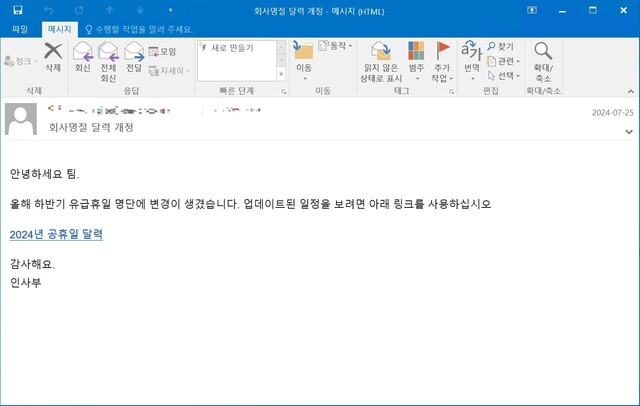
根據AhnLab的說法,攻擊者首先冒充企業人事部門,散佈標題為「公司節日曆修訂」的釣魚郵件。
釣魚郵件正文內容為「今年下半年有薪休假名單出現變更,請點擊下方連結確認更新後的行程」,誘導使用者點擊惡意連結。該連結以「2024年公休日曆」之名插入其中。
使用者若受騙點擊該連結,就會出現誘導輸入企業電子郵件帳號資訊的登入頁面。使用者在該頁面輸入的密碼會立即被傳送給攻擊者。
從本次案例中攻擊者冒名頂替特定企業人事部門發送釣魚郵件,且用戶的電子郵件地址已預先填入假登入視窗等情況推斷,攻擊者疑似事先收集了目標組織員工的電子郵件等資訊並做好了攻擊準備。由於攻擊者可利用竊取的帳號資訊冒名頂替企業相關人員發動進一步攻擊,因此用戶需格外警惕。
目前AhnLab V3支援偵測並封鎖透過此次郵件散布的惡意URL執行,而基於沙箱的進階持續性威脅(APT)應對解決方案「AhnLab MDS」則封鎖了該郵件。
此外,該公司還透過自家次世代威脅情資平台「AhnLab TIP」,提供與釣魚郵件攻擊相關的入侵指標(IoC)等專業的最新威脅情資。
為預防因釣魚郵件造成的損害,應落實以下基本安全守則:▲確認郵件發送者,並禁止執行可疑郵件的附件及URL;▲不同網站使用不同帳號,並定期更改密碼;▲將V3等防毒程式保持在最新版本,並啟用釣魚網站封鎖功能;▲將使用中的程式(作業系統、網路瀏覽器、辦公室軟體等)保持在最新版本,並套用安全性修補程式。
AhnLab分析團隊研究員Lee Ik-gyu表示:「如本次案例一般,每年暑假期間都會發現使用『有薪休假』、『公休日』等容易吸引使用者注意的關鍵字的釣魚郵件。」並強調:「使用者即使面對熟悉的發送者,也應仔細確認郵件地址;組織則應以適當的安全解決方案與服務,封鎖針對員工的釣魚郵件攻擊。」


0 條評論
暫無評論。