
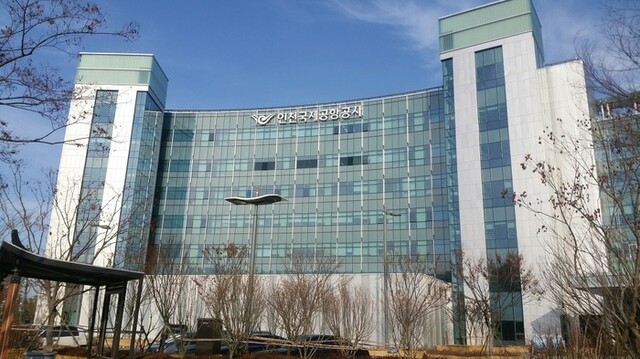
2024.07.21. The Fair Economy — Se ha descubierto que los empleados de la Autoridad del Aeropuerto Internacional de Incheon (IIAC, presidida por Lee Hak-jae) guardaban documentos clasificados y papeles importantes en sus escritorios personales o en cajones sin cerrar. También se constató que algunos anotaban el identificador (ID) y la contraseña (PW) para acceder al sistema interno en la parte inferior de sus monitores. Los carnets de acceso personal, que debían gestionarse con rigor para evitar su pérdida o robo, a menudo quedaban abandonados en los escritorios o cajones de los empleados.
Para una institución encargada de instalaciones cuya ocupación o destrucción por el enemigo, o la paralización de sus funciones, tendrían un impacto grave en la seguridad nacional y la vida de los ciudadanos, las tareas de seguridad eran sorprendentemente laxas.
La IIAC es una empresa pública que opera y gestiona el Aeropuerto Internacional de Incheon, clasificado por el Estado con la categoría 'A' de instalación de seguridad.
Según el informe 'Resultados de la inspección de disciplina y servicio para preparar las elecciones generales', publicado recientemente por la oficina de auditoría de la IIAC, cerca de 100 empleados fueron hallados descuidando sus deberes de gestión de seguridad.
De acuerdo con el 'Reglamento de tareas de seguridad' de la IIAC, los documentos clasificados deben guardarse en un recipiente seguro con mecanismo de cierre, como una caja fuerte o un armario metálico doble, conforme al artículo 23, apartado 3. Además, se establece que los archivadores de documentos importantes deben cerrarse al final de la jornada laboral.
Sin embargo, en el lugar de trabajo estas normas solían ignorarse.
Por ejemplo, un empleado A de la IIAC fue sorprendido dejando un 'documento clasificado' en su cajón personal sin cerrar. Otros 82 empleados, entre ellos B, fueron descubiertos guardando o abandonando en cajones personales sin candado o en escritorios diversos 'documentos importantes', como documentos internos no públicos, planos de diseño, registros de gestión de secretos, papeles con información clave, CDs para almacenar resultados de contratos, libretas de trabajo con información importante y otras con datos personales, así como documentos prohibidos para su fuga externa.
Seis empleados más fueron señalados por dejar en la parte inferior del monitor o en el escritorio personal información como la contraseña del PC de trabajo o el ID/PW del sistema interno, o por abandonar unidades USB de seguridad de trabajo en sus escritorios o cajones personales.
Estas conductas violan las 'Directrices de seguridad de la información' de la IIAC. El artículo 71, apartado 1, número 9, establece que los usuarios individuales y de sistemas de información compartidos no deben anotar sus contraseñas en otros lugares para guardarlas; mientras que el 'Anexo 2', relacionado con el artículo 72, dispone que los medios de almacenamiento portátiles de uso general deben guardarse de forma segura en cajones personales, armarios, etc.
También se detectó a dos empleados que abandonaban sus carnets de acceso personal en cajones o escritorios personales.
La oficina de auditoría señaló: "Esto constituye una violación de las normas pertinentes. El descuido en la gestión de documentos clasificados e importantes, así como el incumplimiento de las directrices de seguridad de la información, planteaban el riesgo de fuga de información clave al exterior y el peligro de que los carnets de acceso a zonas protegidas fueran usados indebidamente".
Los empleados auditados esgrimieron diversas excusas: "fueron deficiencias surgidas durante la preparación de la auditoría para la evaluación de gestión", "no había documentos importantes en mi cajón personal" o "el mecanismo de cierre estaba averiado cuando recibí el armario personal".
No obstante, la oficina de auditoría insistió en que los informes y materiales que estos empleados consideraban no importantes, como 'resultados de evaluación de propuestas', 'planes de mejora de instalaciones' o 'decisiones clave de política de la empresa', eran efectivamente documentos importantes y no públicos. Según las observaciones de la auditoría, los empleados inspeccionados no eran capaces de distinguir con precisión qué materiales eran importantes o confidenciales.
La oficina de auditoría notificó al presidente de la IIAC: "Imponga una 'advertencia' a A por descuidar la seguridad de documentos clasificados, y una 'reprimenda' a los 82 implicados, entre ellos B, por el descuido en la gestión de seguridad de documentos importantes; a las 6 personas que descuidaron la gestión del ID o contraseña de usuario del sistema o de los medios de almacenamiento portátiles (USB); y a las 2 personas que descuidaron la gestión de los carnets de acceso".
Asimismo, recomendó adoptar medidas para elevar la conciencia de seguridad de los empleados y prevenir casos similares en el futuro, así como realizar acciones necesarias como formación o difusión.


0 comentarios
Aún no hay comentarios.