
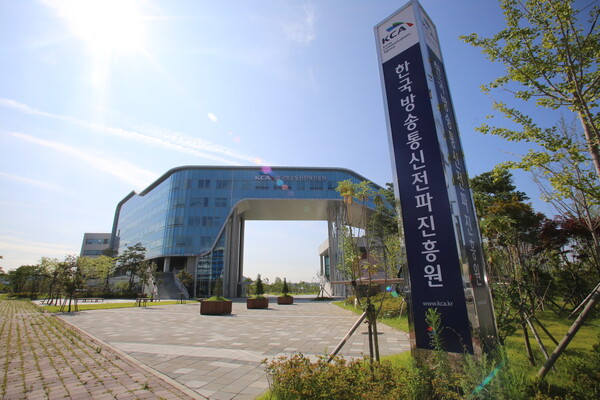
2024.07.16. The Fair Economy — La Agencia de Promoción de Radiodifusión y Telecomunicaciones de Corea (KCA) anunció el día 16 que, con el fin de responder a la creciente demanda de personal de seguridad de la información en la era de la transformación digital y de mejorar la alfabetización en seguridad de la información de los ciudadanos, solicitó el día 15 el registro de dos certificaciones privadas ante el Instituto de Investigación de Competencias Profesionales de Corea, y que tiene previsto realizar un examen piloto en diciembre.
KCA es una institución especializada en la formación de personal en el sector de las tecnologías de la información y las comunicaciones (TIC), que administra un total de 27 calificaciones nacionales, y ha creado dos nuevas calificaciones privadas: la "Information Security Risk Manager, ISRM" para la formación de profesionales intermedios en seguridad de la información y la "Test of Literacy in Information Security, TOLIS" para fomentar la alfabetización básica en seguridad de la información del público.
La calificación Information Security Risk Manager, ISRM evalúa la capacidad de ejecutar tareas como la protección de activos de información, la gestión y respuesta a riesgos, entre otras. Se planea que opere como una calificación especializada en gestión de seguridad de la información que abarca el alcance de gestión de riesgos de ISMS-P, al mismo nivel que el certificado de ingeniero de seguridad de la información que KCA administra.
Esta modalidad está abierta a candidatos con título universitario o superior y se realiza únicamente mediante examen escrito. Está compuesta por cinco asignaturas de opción múltiple: planificación de la gestión del riesgo en protección de la información, evaluación del riesgo, respuesta al riesgo, operación del sistema de gestión de la protección de la información y gestión de las medidas contra el riesgo.
Además, la calificación Test of Literacy in Information Security, TOLIS es una certificación que evalúa la alfabetización básica en seguridad de la información del público, incluye la mejora de la conciencia sobre seguridad de la información y la prevención de incidentes de seguridad, y está diseñada para que cualquier ciudadano pueda evaluar su nivel de competencia en seguridad de la información. Esta calificación otorgará cinco niveles según la puntuación obtenida.
Esta modalidad no tiene restricciones de elegibilidad para los candidatos y se realiza únicamente mediante examen escrito. Está compuesta por cinco asignaturas de opción múltiple: introducción a la protección de la información, tecnología de la protección de la información, tendencias en el sector, prevención y respuesta a incidentes de intrusión y ética en la protección de la información.
KCA firmó un acuerdo de cooperación con el Korea Internet Agency (KISA) y la Korean Society of Information Security el pasado diciembre, y ha trabajado con asociaciones y grupos de expertos del sector, incluyendo la Korea Information Security Industry Association (KISIA), para diseñar las calificaciones privadas.
Lee Sang-hun, director del KCA, declaró: "El KCA logrará que las cualificaciones privadas en protección de la información se consoliden con éxito, desempeñando un papel clave para alcanzar el objetivo de formar a 100.000 talentos en ciberseguridad y liderando la creación de un entorno digital seguro".


0 comentarios
Aún no hay comentarios.