
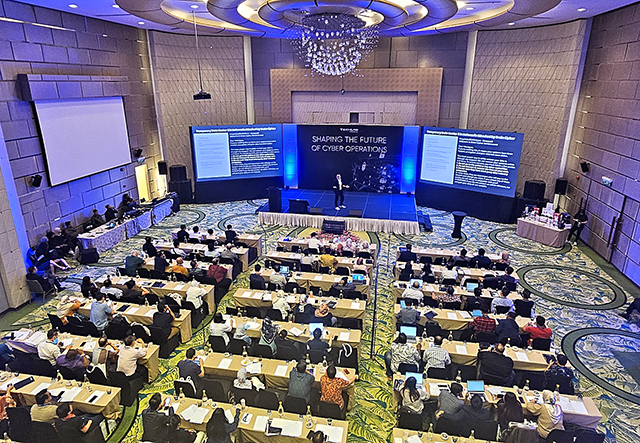
2024.07.26. The Fair Economy — NpCore, empresa especializada en seguridad de endpoints (CEO Han Seung-cheol), anunció el día 26 que participó en el "Foro TechLab 24" el pasado día 25 en Kuala Lumpur, Malasia.
Según Ncore, el Foro Tech Lab 24 es un evento especializado en ciberseguridad que se celebra cada año a invitación de clientes actuales y potenciales por parte de TechLab, empresa especializada en suministros para la Policía de Malasia. A esta edición asistieron aproximadamente 300 responsables de seguridad de organismos gubernamentales locales y bancos.
TechLab, fundada en 2008, es una empresa local especializada en seguridad que cuenta con una amplia base de clientes, incluyendo numerosos clientes fieles entre bancos, aerolíneas y organismos gubernamentales. Ncore ha estado suministrando durante varios años soluciones de APT de red y EDR a la Policía de Malasia.
En el evento, Baek Se-hyeon, director de estrategia internacional de NPCore, fue invitado como ponente y presentó la charla "Your Data Is Already Compromised" ("Sus datos ya han sido comprometidos"), en la que explicó en detalle el proceso del ataque de ransomware sufrido por Data Center 2 en Indonesia, país vecino de Malasia, ocurrido el 20 de junio, así como las medidas adoptadas después del incidente, lo que recibió una gran acogida por parte de los responsables de seguridad de las distintas instituciones.
El director Baek Se-hyeon señaló que, aunque antes de que ocurra un ransomware se producen diversas señales, como filtraciones de datos y exposición de identificaciones y contraseñas de la institución, no pocos responsables de seguridad tienden a restar importancia a estos indicios, ignorarlos como algo que ocurre en cualquier institución o incluso hacer la vista gorda.
A continuación, mencionó casos reales de reuniones directas que ha mantenido con diversas instituciones potenciales clientes y empresas afectadas mientras viajaba entre Singapur, Indonesia, Malasia, Vietnam, Tailandia y Japón, señalando que los responsables de seguridad muchas veces descuidan estos indicios de intrusión que parecen insignificantes y sin daño inmediato, o se apresuran únicamente a ocultarlos. Subrayó que, por leve que parezca un caso de intrusión, es necesario investigarlo a fondo y resolver su causa.
También señaló que en Malasia todavía no son pocos los casos en que se utiliza únicamente un antivirus basado en firmas. Para superar esta limitación, afirmó que, debido al aumento explosivo de nuevas variantes de malware y ransomware, es necesario popularizar aún más productos EDR capaces de realizar análisis basados en comportamiento, y mantener siempre alerta tanto a los empleados como a las empresas asociadas sobre los incidentes de seguridad.
Citó también el caso del grupo de ransomware Conti, que recopila, mediante malware de recolección de datos como infostealers y keyloggers, información almacenada en los portátiles y ordenadores de escritorio de los empleados de las instituciones objetivo —identificaciones, contraseñas, tipo de soluciones de seguridad, entorno del sistema, entre otros— para luego llevar a cabo ataques de ransomware más sofisticados y creativos.
En particular, explicó en detalle el método "Intermittent Encryption" (cifrado intermitente), cada vez más eficiente y destacado últimamente. Sus características son una encriptación de datos más rápida, el cifrado de partes clave de los datos en lugar de la totalidad, la elusión de algoritmos de detección y una recuperación más complicada incluso después de pagar el rescate. Citó además, dentro de los métodos de ataque de ransomware cada vez más sofisticados, casos en los que se eliminan previamente los datos de respaldo antes de atacar, así como casos en los que, además de bloquear el acceso de la institución afectada a sus datos mediante cifrado, se roban y venden datos clave.
Baek Se-hyeon afirmó: "Al reunirme con clientes potenciales y diversos organismos gubernamentales en el mercado del sudeste asiático, he visto casos en los que solo se utiliza un cortafuegos o en los que se emplean únicamente un cortafuegos y un antivirus. Incluso cuando se usan buenos productos, a menudo la configuración es incorrecta o se continúa utilizando equipos ya infectados". Añadió: "Dado que Malasia implementará la Ley de Ciberseguridad 2024 (Cyber Security Act 2024) desde el 1 de octubre e Indonesia la Ley de Protección de Datos Personales 2024 (Personal Data Protection) desde el 17 de octubre, la demanda de productos de seguridad y la formación están aumentando rápidamente".
Asimismo, añadió: "En este contexto, esta presentación recibió aún mayor atención", y agregó: "Se espera que las tareas y oportunidades que las empresas de seguridad surcoreanas deban aprovechar en el mercado del sudeste asiático aumenten considerablemente."


0 comentarios
Aún no hay comentarios.