
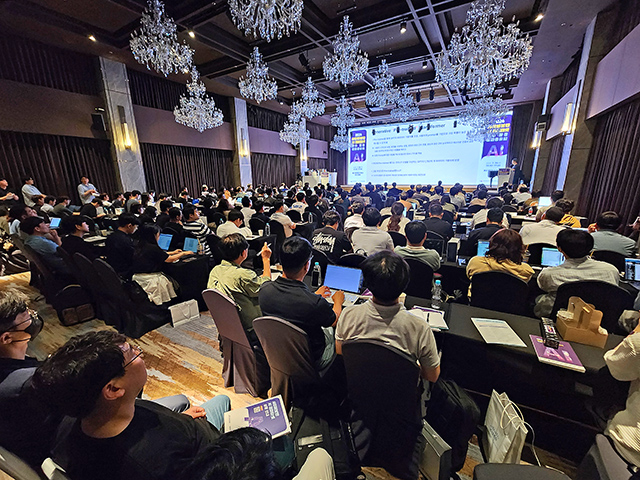
2024.07.26. The Fair Economy — El Ministerio de Ciencia y Tecnología y la Korea Internet & Security Agency (KISA) celebraron el 26 la "Conferencia de Compartición de Resultados de la Construcción de Conjuntos de Datos de IA para Ciberseguridad" en el Royal Park Convention de Yongsan-gu, Seúl, para que las empresas nacionales puedan responder de manera efectiva a los ciberataques cada vez más complejos y sofisticados utilizando inteligencia artificial (IA).
El "conjunto de datos de IA para ciberseguridad" es un conjunto de datos de entrenamiento de IA que recopila, analiza y procesa (desidentificación, etiquetado, etc.) datos normales y de ataque (malware, direcciones IP, etc.) necesarios para el desarrollo de productos y servicios de seguridad basados en tecnología de IA.
A medida que las tecnologías de IA y digitales continúan avanzando y evolucionando, los ataques cibernéticos también se están volviendo cotidianos y a gran escala, al tiempo que aumentan constantemente las amenazas nuevas y variantes que evaden y neutralizan las tecnologías de seguridad existentes. Las empresas de seguridad nacionales han intentado incorporar la tecnología de IA a la seguridad para responder eficazmente a las amenazas cibernéticas, pero han enfrentado dificultades debido a la falta de datos de aprendizaje de IA de alta calidad.
En respuesta, el MSIT y la KISA están construyendo desde 2021 los conjuntos de datos necesarios para el desarrollo de productos y servicios de seguridad basados en IA, y apoyando su validación y uso por parte de empresas e instituciones para promover la aplicación de la tecnología de IA y fortalecer las capacidades de inteligencia en la respuesta a incidentes de intrusión cibernética.
En 2023, se construyeron conjuntos de datos de IA con 600 millones de registros en tres áreas: ▲incidentes de intrusión recientes ▲caza de amenazas ▲inteligencia de amenazas. Con base en esto, se permitió que 40 empresas e instituciones demandantes en los sectores público, financiero y de seguridad utilizaran y demostraran los conjuntos de datos, lo que resultó en mejoras en la capacidad de detección de ataques como programas maliciosos de extorsión (ransomware) y en la precisión del análisis.
El conjunto de datos de caza de amenazas es un conjunto de datos de herramientas (patrones) de detección que permiten una respuesta proactiva a posibles ataques (amenazas) futuros, mientras que el conjunto de datos de inteligencia de amenazas es un conjunto de datos para el análisis y la respuesta a intenciones, objetivos y técnicas de ataque existentes o futuros.
Entre los casos de demostración y mejora del año pasado, Gwangju Metropolitana aplicó el conjunto de datos de IA a su solución de seguridad para PC de los empleados para prevenir infecciones de ransomware, convirtiéndose en el primer gobierno local en adoptar un sistema de seguridad basado en IA. En un simulacro de respuesta a 24 tipos de programas maliciosos de extorsión (ransomware), los 24 fueron detectados correctamente, mejorando el rendimiento de detección en un 40% en comparación con el método anterior.
Yeogieottae implementó el soporte de un modelo de IA de análisis de registros web (web log) para detectar eventos de seguridad (usuarios anómalos, entre otros) recopilados mediante el monitoreo de páginas web y automatizar la clasificación entre detecciones verdaderas y falsas. Como resultado, durante el período de demostración (unos 2 meses), logró automatizar la clasificación de alrededor de 520,000 eventos de ataque detectados por el firewall web (con una tasa de detección verdadera del 99.85%) y reducir el tiempo de análisis de 10 minutos a 1 minuto.
Korea Electric Power Corporation (KEPCO) apoyó un modelo de IA basado en red para permitir un análisis continuo de amenazas, con el fin de responder de manera oportuna a ataques dirigidos a la cadena de suministro. Durante el período de prueba (aproximadamente 2 meses), se analizaron aproximadamente 20 millones de flujos de tráfico y 80.000 archivos, diagnosticando vulnerabilidades en protocolos, riesgos de archivos y otros riesgos de la infraestructura de tecnología de la información interna, los cuales pudieron ser incorporados en la política de seguridad.
Esta jornada de intercambio de logros fue organizada para compartir los resultados de la construcción de conjuntos de datos y casos de éxito con empresas e instituciones interesadas en el uso de datos de IA en el ámbito de la ciberseguridad y el desarrollo de tecnologías relacionadas, y para explorar formas de utilización. Incluyó conferencias de expertos sobre tecnologías y amenazas de ciberseguridad en la era de la IA (el profesor Kim Ho-won de la Universidad Nacional de Pusan y el director Lim Wan-taek de Konan Technology), y presentaciones de casos de uso de conjuntos de datos de IA (Gwangju Metropolitana, YeoGiEottae, etc.).
Jung Chang-rim, director general de Política de Protección de la Información y Redes del MSIT, declaró: "Se espera que el apoyo del gobierno para construir conjuntos de datos de IA de buena calidad para la ciberseguridad, difíciles de obtener en el sector privado, combinado con la creatividad y la capacidad tecnológica del sector privado en su demostración y utilización, genere un gran efecto sinérgico para el desarrollo de nuestra industria de seguridad. El MSIT continuará construyendo y mejorando de manera constante los conjuntos de datos de IA para ciberseguridad, con el fin de fortalecer la competitividad del mercado nacional de ciberseguridad y apoyar activamente a nuestras empresas para que lideren la tecnología mundial de seguridad de IA".


0 comentarios
Aún no hay comentarios.