
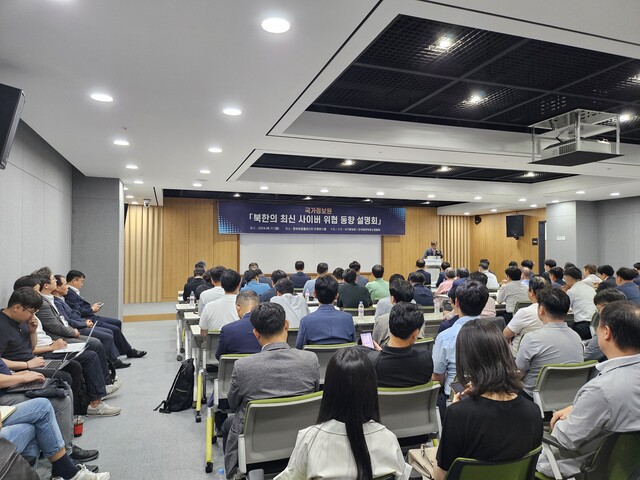
2024.06.18. 公正經濟 — 國家情報院17日表示,當天在板橋企業支援中心邀請韓國情報保護產業協會(KISIA)所屬資訊安全業界相關人士,舉辦了「北韓網路威脅動向及攻擊案例分析說明會」。
國情院說明,除了國內資安產品遭北韓駭侵攻擊的趨勢增加外,也介紹了駭客滲透資安業者伺服器、竊取原始碼後發掘並攻擊漏洞的新型軟體供應鏈攻擊案例,並說明資安事件預防措施、應對流程及認證產品管理方法等。
國情院特別公開了更進化的軟體供應鏈攻擊手法,例如不直接攻擊目標機關,而是暗中攻擊開發商或更新伺服器,廣泛散布惡意程式碼等,並呼籲資安業界不僅要確保資安產品的安全性,也要積極配合強化軟體供應鏈安全。
國家網路安全中心主任強調:「隨著北韓的網路攻擊技術日益智慧化、高階化,軟體供應鏈攻擊已擴大至民間企業,甚至國家機關與關鍵基礎設施。守護網路安全第一道防線的資安業者,開發並提供優秀的資安解決方案至關重要。」
KISIA會長Cho Yeong-cheol表示:「國情院親自為資安業者舉辦說明會,實屬罕見。國情院所說明的北韓最新攻擊手法,將有助於業者開發更安全的產品。」並表達感謝之意。
出席當天說明會的資安業界相關人士表示:「再次體認到,無論企業的產品競爭力多麼卓越,若沒有以安全為前提,就無法持續生存與發展。我們將積極配合,確保發生駭侵事件時能迅速採取緊急修補程式開發等後續措施。」


0 條評論
暫無評論。