
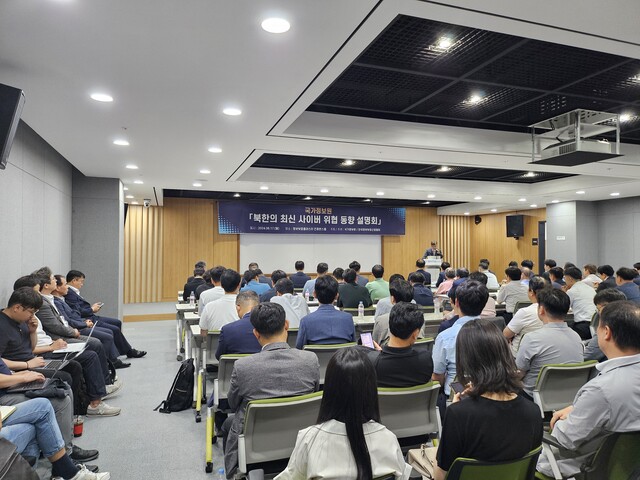
2024.06.18. The Fair Economy — El Servicio Nacional de Inteligencia (NIS) informó que el día 17 celebró, en el Centro de Apoyo Empresarial de Pangyo, una "sesión informativa de análisis de las tendencias de amenazas cibernéticas y casos de ataques de Corea del Norte", a la que invitó a representantes de la industria de seguridad de la información pertenecientes a la Asociación Coreana de la Industria de la Seguridad de la Información (KISIA).
El NIS explicó la tendencia al aumento de los ataques de piratería norcoreanos contra productos de seguridad surcoreanos, así como nuevos casos de ataques a la cadena de suministro de software, en los que los atacantes se infiltran en los servidores de empresas de seguridad, roban el código fuente y luego buscan y explotan vulnerabilidades. Además, informó sobre las medidas de prevención de incidentes de intrusión, los procedimientos de respuesta y los métodos de gestión de productos certificados, entre otros temas.
En particular, reveló métodos de ataque a la cadena de suministro de software aún más evolucionados, como atacar de forma encubierta a compañías de desarrollo o servidores de actualización para difundir ampliamente malware sin atacar directamente a las instituciones objetivo, y solicitó a la industria de seguridad que colabore activamente en fortalecer la seguridad de la cadena de suministro de software, además de la seguridad de los productos.
El Director del Centro Nacional de Ciberseguridad enfatizó que, a medida que las técnicas de ataque cibernético de Corea del Norte se vuelven cada vez más inteligentes y avanzadas, los ataques a la cadena de suministro de software que penetran en empresas privadas, instituciones estatales y infraestructuras críticas están en aumento, y que es muy importante que los proveedores de seguridad, que actúan como la primera línea de defensa cibernética, desarrollen y distribuyan soluciones de seguridad de alta calidad.
Cho Yeong-cheol, presidente de KISIA, expresó su agradecimiento: "Es inusual que el NIS haya celebrado directamente una sesión informativa para las empresas de seguridad de la información. Las técnicas de ataque más recientes de Corea del Norte explicadas por el NIS serán de gran ayuda para que las empresas desarrollen productos más seguros".
Los representantes del sector de seguridad que asistieron a la reunión expresaron que "aunque la competitividad de los productos de una empresa sea excepcional, sin seguridad no puede garantizarse su supervivencia y desarrollo", y que "cooperarán activamente para que, en caso de incidentes de hackeo, se desarrollen parches de seguridad de emergencia y otras medidas de seguimiento de manera rápida".


0 comentarios
Aún no hay comentarios.