
2024.07.03. The Fair Economy — Según un análisis de los incidentes de violación de seguridad por sector en Corea, el sector financiero registró la mayor proporción de incidentes, con un 20,6%.
SK Shieldus (representante Hong Won-pyo) anunció recientemente que celebró un seminario de medios para analizar las principales tendencias de seguridad del primer semestre de 2024, incluido este contenido, y presentar estrategias de respuesta a la seguridad de los LLM de IA.
La presentación de ese día se basó en el análisis de los casos de ataques de hacking experimentados directamente por EQST (Experts, Qualified Security Team), el grupo de expertos en hacking ético más grande del país, y los resultados de sus investigaciones durante el primer semestre.
En particular, se demostraron tres tipos de ataques que aprovechan las vulnerabilidades de los grandes modelos de lenguaje (LLM) de IA, que han llamado la atención recientemente, y se presentaron medidas de seguridad.
EQST señaló que el robo de activos virtuales y los ataques de hacking mediante deepfake, entre otros, fueron temas destacados durante el primer semestre de 2024. En enero de este año se descubrió una vulnerabilidad de día cero en la solución VPN de Ivanti, utilizada en todo el mundo, que causó daños en diversos sectores industriales. En febrero se reveló que Volt Typhoon, un grupo presuntamente respaldado por el gobierno chino, había atacado las redes internas de infraestructuras críticas de Estados Unidos. Asimismo, hubo un caso en el que una empresa fue engañada por una videoconferencia generada con deepfake y transfirió una enorme suma de 34.000 millones de wones (unos 25 millones de dólares), y en marzo se descubrió una puerta trasera en la herramienta de código abierto XZ Utils. En abril se produjo un ataque de correo malicioso que utilizó un script malicioso redactado por un LLM, y en mayo una plataforma de juegos basada en blockchain fue hackeada, robándose activos virtuales por valor de 30.000 millones de wones (unos 22 millones de dólares).
Los ataques al sector financiero nacional son los más numerosos
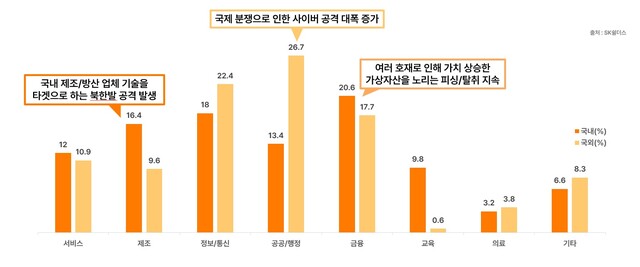
Según las estadísticas de incidentes de intrusión por sector analizadas por EQST, en Corea del Sur los ataques dirigidos al sector financiero representaron el 20,6%, la proporción más alta. Con temas como la aprobación de ETFs de Bitcoin, el valor de los activos virtuales ha aumentado, lo que ha provocado que continúen los ataques de hackeo que los tienen como objetivo. En el extranjero, los ataques dirigidos a gobiernos y organismos públicos, debido a conflictos internacionales como los de Rusia e Israel, ocuparon el primer lugar con un 26,7%.
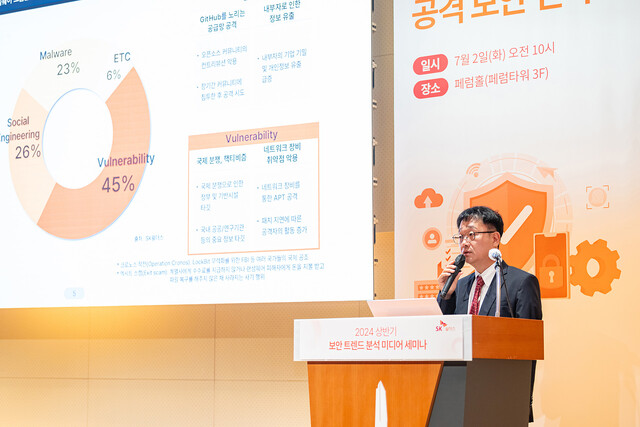
En cuanto a las estadísticas por tipo de incidente, los ataques que explotan vulnerabilidades fueron los más frecuentes, con un 45%, debido principalmente a ataques de amenaza persistente avanzada (advanced persistent threat, APT) a través de equipos de red como VPN y routers. Le siguieron los ataques de "ingeniería social", una técnica que aprovecha la psicología humana para robar información confidencial, con un 26%.
Durante este primer semestre proliferaron los ataques que explotan nuevas vulnerabilidades en equipos de red, con una cifra que más que se duplicó respecto al mismo período del año anterior. Además, se produjeron ataques de ransomware que explotaron vulnerabilidades de tipo 1-Day —fallas para las que ya se había publicado un parche de seguridad pero que no había sido aplicado— o que utilizaron herramientas legítimas. Hay que tener especial cuidado, ya que los atacantes de ransomware están utilizando recientemente soluciones de RMM (Remote Monitoring and Management) como objetivo o la técnica LotL (Living off the Land) para evitar ser detectados por las soluciones de seguridad.
RMM (Remote Monitoring and Management) es una tecnología y servicio que monitorea y gestiona sistemas de TI y redes de forma remota, y LotL (Living off the Land) es una técnica que minimiza el uso de malware y utiliza maliciosamente programas legítimos instalados en el servidor.
Tres tipos de vulnerabilidades posibles en los servicios de IA generativa
EQST presentó los resultados de su investigación sobre las amenazas de seguridad que la IA puede traer, a medida que la IA generativa avanza rápidamente. En particular, EQST analizó directamente las diez vulnerabilidades que pueden ocurrir en los servicios de IA LLM publicadas por OWASP (Open Web Application Security Project), una organización sin fines de lucro, y demostró tres de ellas con alto riesgo.
En primer lugar, se hizo una demostración de "inyección de prompts" (prompt injection). Se trata de una vulnerabilidad que, mediante preguntas malintencionadas, elude las directrices o políticas aplicadas en el servicio de IA y provoca respuestas distintas de su propósito original, pudiendo ser explotada para generar código malicioso, fabricar drogas o realizar ataques de phishing, entre otros usos.
A continuación, se hizo una demostración de la vulnerabilidad de "manejo inseguro de la salida". Esta vulnerabilidad se produce cuando el sistema no procesa adecuadamente la salida generada por el LLM, y su riesgo es alto porque puede dar lugar a ataques secundarios. Por ejemplo, si un atacante le pregunta al chatbot algo que incluye una solicitud de ejecución de código de acceso remoto y el chatbot ejecuta dicho código, el atacante puede acceder al servidor que opera el LLM de IA y robar información importante.
Por último, EQST analizó la vulnerabilidad de "exposición de información sensible", que puede producirse cuando se incluyen datos personales o por una gestión deficiente de los permisos de la aplicación, y demostró un ataque de robo de información de bases de datos. Cuando el filtrado de información sensible es insuficiente al entrenar un modelo LLM, la información sensible aprendida puede aparecer en las respuestas generadas por el LLM, por lo que se necesitan medidas adicionales, como la seudonimización de los datos de entrenamiento o la verificación de los datos.
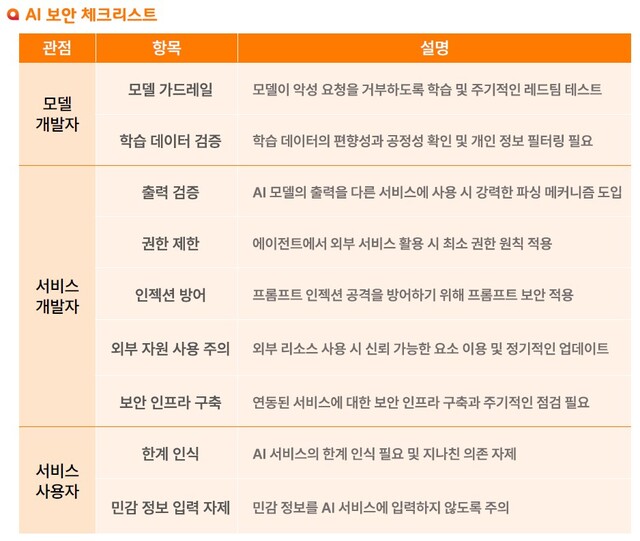
Además, se analizaron las vulnerabilidades que suelen presentarse en las aplicaciones de LLM, divididas en las etapas de operación del servicio, de desarrollo, y de desarrollo y dependencia del modelo, explicando las medidas de seguridad correspondientes a cada una. Entre las medidas de seguridad, se puede introducir una "solución de seguridad de prompts" o considerar una "solución de depuración de datos" al utilizar un LLM. Asimismo, mediante la lista de verificación de seguridad para servicios de IA propuesta por EQST, es posible revisar las amenazas de seguridad al desarrollar y utilizar servicios de IA.
"Ofrecemos servicios personalizados acordes con las últimas tendencias de seguridad"
SK Shieldus ofrece servicios personalizados, desde pruebas de penetración de IA hasta servicios de seguridad vinculados, acorde a los rápidos cambios en los servicios de IA. En el caso de la infraestructura de LLM, dado que su configuración —servidores, repositorios de modelos, plugins, etc.— es mucho más compleja que la de un servidor web habitual, resulta indispensable construir un sistema de seguridad adaptado al entorno de cada cliente.
Basándose en su experiencia de elevar el nivel de seguridad mediante inspecciones de vulnerabilidades y pruebas de penetración en diversos sectores industriales, SK Shieldus tiene previsto ofrecer un servicio de construcción de un entorno de confianza cero (zero trust) y de establecimiento de un sistema de operación especializado en la gestión de infraestructuras de IA. Asimismo, presentará estrategias como propuestas de medidas que permitan a las empresas gestionar su historial de seguridad mediante el uso de la lista de materiales de software (Software Bill Of Materials, SBOM), entre otras herramientas.
El vicepresidente Kim Byeong-mu, jefe de la división de negocios de seguridad de la información de SK Shieldus, afirmó: "A medida que la aplicación de la tecnología de IA se extiende por todos los sectores industriales, las amenazas de seguridad dirigidas a ella se están materializando, por lo que se necesita una preparación sistemática frente a esto. SK Shieldus seguirá dando a conocer de forma proactiva los resultados de sus investigaciones acorde a los cambios en las tendencias de seguridad y presentando estrategias de seguridad para la era de la IA generativa".
Por otro lado, el informe de tendencias de seguridad del primer semestre de 2024 y las estrategias de seguridad para un uso seguro de la IA analizados por EQST se pueden descargar gratuitamente desde el sitio web oficial de SK Shieldus (www.skshieldus.com).


0 comentarios
Aún no hay comentarios.