
2024.07.03. 公正経済 — 国内の業種別侵害事故発生分析の結果、金融業を対象とした侵害事故が20.6%で最も高い割合を占めたことが分かった。
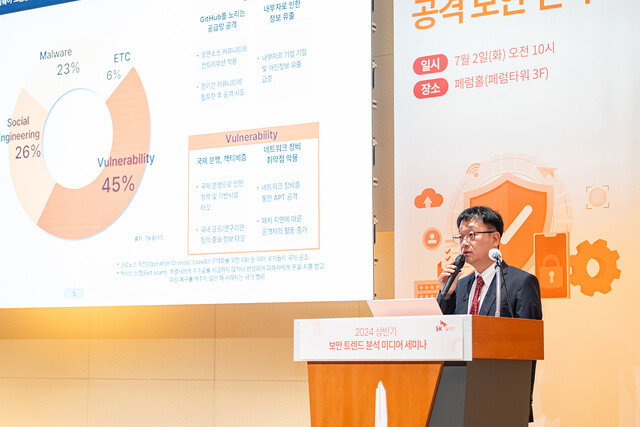
SKシールダス(ホン・ウォンピョ代表)は、こうした内容を含む2024年上半期の主要セキュリティトレンドを分析し、AI LLMセキュリティ対応戦略を提示するメディアセミナーを開催したと、最近明らかにした。
今回の発表は、国内最大規模のホワイトハッカー専門家グループであるSKシールダスのEQST(Experts, Qualified Security Team)が、上半期に直接経験したハッキング事故事例と研究結果を基に分析した内容を踏まえて行われた。
特に、最近注目されているAI大規模言語モデル(Large Language Model、LLM)の脆弱性を利用した攻撃3種類を実演し、セキュリティ対策について発表した。
EQSTは、仮想資産の窃取やディープフェイクを用いたハッキング攻撃などが2024年上半期に話題となったと明らかにした。今年1月には、世界的に使用されているIvanti VPNソリューションでゼロデイ脆弱性が発見され、さまざまな産業分野で被害が発生した。2月には、中国政府の支援を受けているとされるボルト・タイフーン(Volt Typhoon)が米国の主要インフラの内部網を攻撃していたことが明らかになった。また、ディープフェイクで実現されたビデオ会議にだまされ、340億ウォン(約37億円)もの大金を送金した事例もあり、3月にはオープンソースのXZ Utilsでバックドアが発見された。4月にはLLMによって作成された悪性スクリプトが使われた悪性メール攻撃が発生し、5月にはブロックチェーン基盤のゲームプラットフォームがハッキングされ、300億ウォン(約33億円)相当の仮想資産が盗まれる事件があった。
国内では金融業分野への攻撃が最多
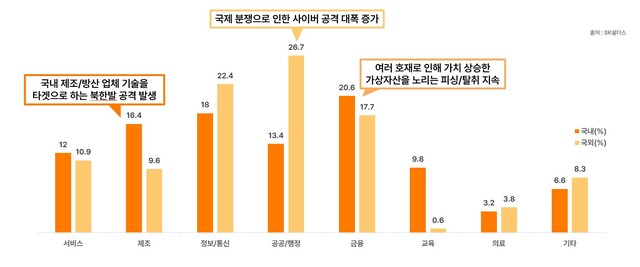
EQSTが分析した業種別インシデント発生統計によると、国内では金融業を対象としたインシデントが20.6%で最も高い割合を占めた。ビットコインETFの承認などの問題により暗号資産の価値が上昇し、これを狙ったハッキング攻撃が続いた。国外ではロシアやイスラエルなど国際紛争の影響で、政府や公共機関を対象とした攻撃が26.7%で最も高い順位を占めた。
類型別の事故発生統計では、脆弱性攻撃が45%で最も多く発生したが、これはVPNやルーターなどのネットワーク機器を通じた高度標的型攻撃(Advanced Persistent Threat、APT)によるものと調査された。人の心理を利用して機密を奪う手法である「ソーシャルエンジニアリング」攻撃が26%でこれに続いた。
今回の上半期には、ネットワーク機器の新たな脆弱性を活用した攻撃が横行し、前年同期比で2倍以上増加する数値を示した。このほか、セキュリティパッチが発表されたにもかかわらず適用されていない状態を狙った1-Day脆弱性の悪用や、合法的なツールを使用したランサムウェア攻撃が発生した。最近ではランサムウェア攻撃者がセキュリティソリューションの検知を逃れるためにRMM(Remote Monitoring and Management)をターゲットにしたり、LotL(Living off the Land)方式を使用したりしているため、特に注意が必要だ。
RMM(Remote Monitoring and Management)は、遠隔でITシステムとネットワークを監視・管理する技術およびサービスであり、LotL(Living off the Land)は悪性コードの使用を最小限に抑え、サーバー内にインストールされた正規プログラムを悪意を持って活用する手法である。
生成AIサービスで発生し得る3種類の脆弱性
EQSTは、生成型AIが急速に発展する中でAIがもたらし得るセキュリティ脅威に関する研究結果を発表した。特に、非営利団体OWASP(Open Web Application Security Project)が発表したAI LLMサービスで発生し得る10種類の脆弱性をEQSTが自ら分析し、このうち危険度の高い3つを実演した。
まず、「プロンプトインジェクション(Prompt Injection)」を実演した。悪意ある質問を通じてAIサービス内に適用された指針や方針を回避し、本来の目的以外の回答を引き出す脆弱性で、悪性コードの生成や麻薬の製造法、フィッシング攻撃などに悪用され得る。
続いて「安全でない出力処理」の脆弱性を実演した。この脆弱性は、LLMが生成した出力物をシステムが適切に処理できない場合に発生するもので、別の二次攻撃につながる可能性があり危険度が高い。例えば、攻撃者が遠隔接続コードの実行要求を含む内容をチャットボットに質問し、チャットボットがその遠隔接続コードを実行してしまうと、攻撃者がAI LLM運用サーバーに接続し、重要な情報を盗み取ることができてしまうといった具合だ。
最後にEQSTは、個人情報が含まれていたりアプリケーションの権限管理が不十分であったりすることで生じ得る「機微情報漏えい」の脆弱性を分析し、DB情報を盗み取る攻撃を実演した。LLMモデルを学習させる際に機微情報のフィルタリングが不十分な場合、LLMが生成する回答に学習済みの機微情報が出力される恐れがあるため、学習データを仮名化したりデータを検証したりするなどの追加的な補完策が必要だ。
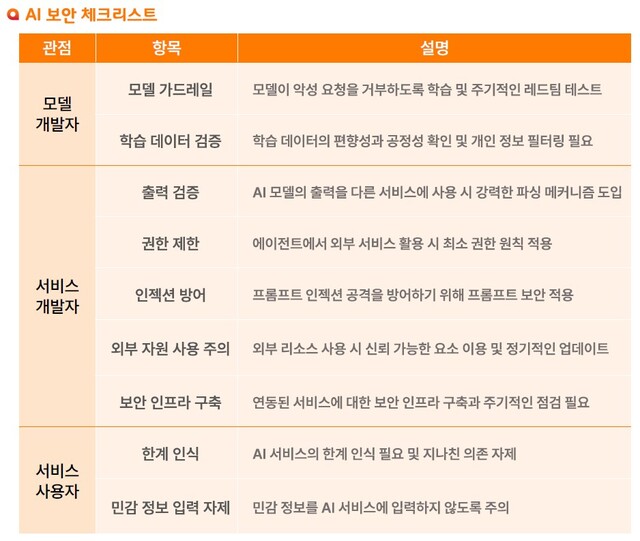
この他にも、LLMアプリケーションで頻発する脆弱性をLLMサービスの運用段階、開発段階、モデル開発および依存段階に分けて分析し、それぞれのセキュリティ対策を説明した。セキュリティ対策としては、LLM使用時に「プロンプトセキュリティソリューション」を導入したり、「データ浄化ソリューション」を検討したりすることが挙げられる。また、EQSTが提示するAIサービスセキュリティチェックリストを通じて、AIサービスの開発・使用時のセキュリティ脅威を点検することができる。
「最新のセキュリティトレンドに合わせたオーダーメイドサービスを提供」
SKシールダスは、急速に成長するAIサービスの変化に合わせ、AI模擬ハッキングから連携セキュリティサービスまでオーダーメイドのサービスを提供している。LLMインフラの場合、サーバー、モデルリポジトリ、プラグインなど一般的なウェブサーバーの構成よりもはるかに複雑であるため、顧客環境に合わせたセキュリティシステムの構築が不可欠だ。
SKシールダスは、さまざまな産業分野で脆弱性点検や模擬ハッキングを行い、セキュリティレベルを高めてきた経験を基に、AIインフラ運用に特化したゼロトラスト環境の構築および運用体系確立サービスを提供する予定だ。また、企業がソフトウェア部品表(Software Bill Of Materials、SBOM)などを活用してセキュリティ履歴を管理できる対策を提示するなどの戦略を披露する。
SKシールダス情報セキュリティ事業部長のキム・ビョンム副社長は「全産業分野にAI技術の接木が広がる中、これを狙ったセキュリティ脅威が現実化しており、これに対する体系的な備えが必要だ。SKシールダスは先手を打ってセキュリティトレンドの変化に合わせた研究成果を継続的に公開し、生成型AI時代のセキュリティ戦略を提示していく」と述べた。
一方、EQSTが分析した「2024年上半期セキュリティトレンドおよび安全なAI活用のためのセキュリティ戦略」報告書は、SKシールダス公式ウェブサイト(www.skshieldus.com)から無料でダウンロードできる。


0件のコメント
まだコメントはありません。