
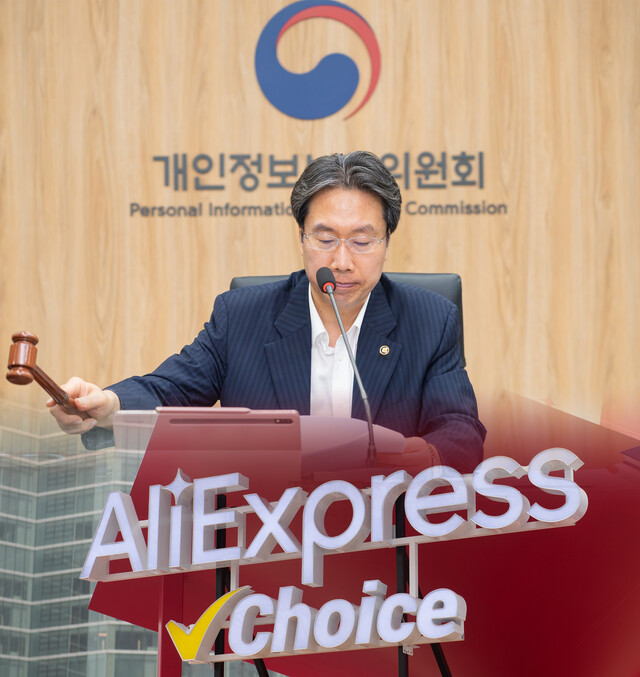
2024.07.25. The Fair Economy — AliExpress, que no informó a los usuarios de los avisos exigidos por la ley de protección de datos, como el "país al que se transfieren los datos personales" y el "nombre (razón social) y datos de contacto del destinatario de la transferencia", ha sido sancionado con una multa cercana a los 2.000 millones de wones. También se reveló que AliExpress no reflejó en los términos para vendedores las medidas necesarias para la protección de datos personales, dificultó la localización del menú para darse de baja como miembro y mostró la página de eliminación de cuenta en inglés, entre otras acciones que dificultaron el ejercicio de los derechos de los usuarios.
La Comisión de Protección de Datos Personales (PIPC) anunció el día 24, en su 13ª sesión plenaria, que decidió imponer a AliExpress, por infringir de este modo la normativa de protección de datos personales, una multa de 1.978 millones de wones y una sanción administrativa de 7,8 millones de wones, junto con una orden de corrección y una recomendación de mejora.
Según la Comisión, se venía realizando una investigación al respecto a raíz de las observaciones de la auditoría parlamentaria y de informes de prensa que señalaban que "el rápido aumento de las compras directas en el extranjero genera una gran preocupación por la vulneración de los datos personales de los ciudadanos".
AliExpress es un típico "open market" (mercado abierto) que ofrece una plataforma para que los vendedores registrados vendan productos a los usuarios y cobra una comisión de intermediación por un porcentaje del importe de la venta. Cuando un usuario compra un producto, la plataforma transfiere los datos personales del comprador al vendedor extranjero para que este realice el envío. Se ha confirmado que hasta ahora unos 180.000 vendedores chinos han recibido los datos personales de usuarios coreanos.
Dado que los datos personales transferidos al extranjero resultan difíciles de someter a las medidas de protección previstas en la ley, la legislación coreana exige a las empresas obtener el consentimiento del titular de los datos para que este conozca claramente dicha circunstancia, y reflejar en sus contratos con los vendedores medidas de seguridad, así como mecanismos para resolver quejas y disputas relativas a la vulneración de datos personales.
Sin embargo, AliExpress no informó a los usuarios sobre los elementos de notificación establecidos en la ley, como "el país al que se transfieren los datos personales" y "el nombre (razón social) y el contacto de quien recibe los datos personales", ni reflejó en sus términos para vendedores las medidas necesarias para la protección de datos. Además, dificultó el ejercicio de los derechos de los usuarios al configurar el menú de baja de forma difícil de localizar y mostrar la página de eliminación de cuenta en inglés.
En consecuencia, la PDPB ha impuesto a AliExpress una multa coercitiva y una sanción pecuniaria por violar las disposiciones de la ley relativas a la transferencia de datos al extranjero, entre otras infracciones. Asimismo, ha emitido una orden de rectificación que exige reflejar en los contratos las medidas requeridas por la ley para prevenir el mal uso de los datos por parte de los vendedores extranjeros receptores, y adoptar medidas para facilitar el ejercicio de los derechos por parte de los usuarios, como simplificar el procedimiento de baja.
Asimismo, para elevar el nivel de protección de los datos personales de los usuarios nacionales, la PIPC recomendó a la empresa: ▲divulgar al titular de los datos, de la manera más transparente y comprensible posible, el flujo del tratamiento de los datos personales, y actualizarlo con prontitud en caso de cambios; ▲ir más allá de la simple designación de un representante nacional y realizar esfuerzos reales de gestión para la protección de datos personales, estableciendo y aplicando medidas concretas para resolver quejas y reparar daños relacionados con el tratamiento de datos personales; ▲minimizar la recopilación de datos personales conforme a los principios de la ley, y participar en el código de autorregulación de cooperación público-privada que operan las empresas de comercio electrónico nacionales, o bien ofrecer un nivel equivalente de protección de datos personales.
La PIPC planea seguir verificando de forma continua el cumplimiento de la orden de corrección y las recomendaciones de mejora, para evitar que se vulneren los datos personales de los ciudadanos.
Sobre esta investigación y sanción, la Comisión declaró: "El significado radica en que hemos dejado claro que, incluso los operadores de comercio electrónico en el extranjero, si prestan servicios a usuarios nacionales, no solo están sujetos a nuestra ley de protección, sino que también se les exige un nivel de protección y gestión de datos personales equivalente al de las empresas nacionales. En particular, esperamos que esto sirva de ocasión para garantizar plenamente el derecho a la autodeterminación informativa de los interesados, cumpliendo fielmente las obligaciones establecidas por la ley al transferir datos personales al extranjero y adoptando medidas adecuadas de protección y seguridad en las relaciones con los vendedores registrados".
Por otro lado, la PIPC tiene previsto deliberar y resolver sobre Temu, que enfrenta acusaciones similares, tras una verificación adicional de los hechos y una solicitud de documentación complementaria.


0 comentarios
Aún no hay comentarios.