
2024.07.04. The Fair Economy — Se confirmó que Anatsa, una aplicación maliciosa basada en Android también conocida como TeaBot, que comenzó a atacar aplicaciones financieras europeas a principios de 2021 para robar información financiera, ahora también apunta a Corea del Sur. Los consumidores financieros deben tener especial cuidado para no sufrir daños.
El Instituto de Seguridad Financiera (FSI) informó el día 4 que descubrió que Anatsa, que se distribuye a través de Google Play disfrazada de lectores de PDF, escáneres de código QR, entre otros, había ampliado recientemente su alcance de ataque a las finanzas nacionales, y que compartió de inmediato esta información con entidades financieras y empresas de antivirus.
Esta aplicación maliciosa ha ampliado sus objetivos de ataque cada año y, según el análisis del FSI, a junio de 2024 se confirmó que 688 aplicaciones de finanzas, fintech y criptomonedas de 54 países, incluido Corea del Sur, estaban incluidas como objetivos de robo de información financiera.
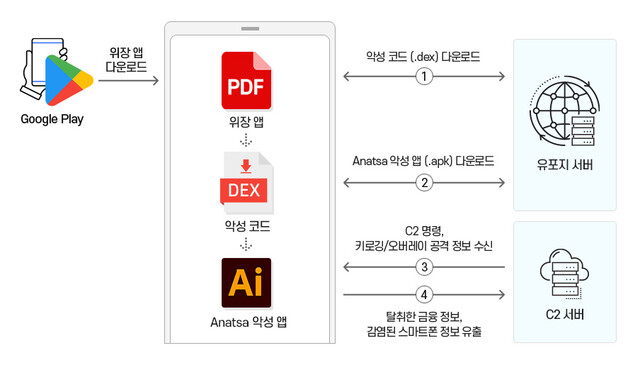
Cuando se instala en el smartphone una aplicación camuflada, registrada en Google Play Store simulando ser un servicio legítimo como un lector de PDF o un escáner de código QR, la aplicación maliciosa Anatsa se descarga e instala desde un servidor de distribución disfrazándose de una actualización de la aplicación.
La app maliciosa Anatsa, siguiendo las órdenes del servidor C&C (Command & Control) que permite controlar el smartphone a distancia, roba datos como capturas de pantalla, mensajes y códigos de autenticación, y realiza controles como desbloquear la pantalla, tocarla e ingresar valores. Los datos robados se envían al servidor C&C.
La app maliciosa roba información financiera personal mediante ataques de keylogging, que interceptan directamente lo que el usuario escribe, o ataques de superposición, que muestran una pantalla falsa similar para robar la información introducida por el usuario.
Además, impide la ejecución de antivirus y limpiadores móviles, y bloquea el apagado del smartphone o el acceso al menú de configuración para evitar que la aplicación maliciosa sea cerrada o eliminada.
Hasta ahora, este tipo de aplicaciones maliciosas se habían distribuido principalmente en el extranjero, pero se espera que, encabezadas por Anatsa, sigan llegando también a Corea del Sur.
Kim Cheol-ung, director del FSS, declaró: "Con la transformación digital de las finanzas y la activación de las transacciones financieras no presenciales, ha aumentado enormemente el número de apps maliciosas que apuntan a aplicaciones financieras. Dado que estas apps se distribuyen incluso a través de tiendas de aplicaciones oficiales, los consumidores financieros deben prestar una atención especial".


0 comentarios
Aún no hay comentarios.