
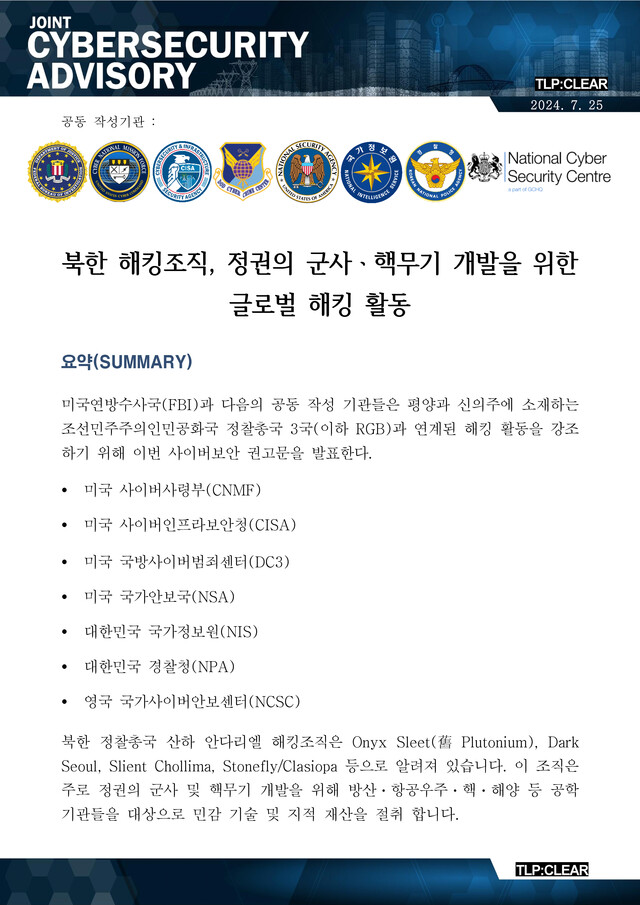
2024.07.31. The Fair Economy — La Agencia Nacional de Inteligencia (NIS) y el Ministerio de Policía publicaron recientemente una recomendación conjunta de ciberseguridad titulada 'Organización de hackers norcoreana: actividad global de ciberespionaje para el desarrollo militar y nuclear del régimen', junto con el FBI, USCYBERCOM, Cisa, DC3, NSA (Estados Unidos) y el Centro Nacional de Ciberseguridad (NCSC) del Reino Unido.
Esta recomendación busca destacar la actividad de ciberespionaje vinculada a la Dirección 3 de la Agencia General de Reconocimiento norcoreana, con sede en Pionyang y Shinuiju.
La organización de hackers Andariel, subordinada a la Agencia General de Reconocimiento norcoreana, es conocida también como Onyx Sleet (antes Plutonium), Dark Seoul, Slient Chollima y Stonefly/Clasiopa. Este grupo se centra principalmente en sustraer tecnología sensible y propiedad intelectual de instituciones de ingeniería de todo el mundo, en los sectores de defensa, aeroespacial, nuclear y marítimo, para el desarrollo militar y nuclear del régimen norcoreano de Kim Jeong-eun.
Las instituciones que publicaron la recomendación señalaron: "Se ha observado que las tecnologías similares a las utilizadas por esta organización suponen una amenaza continua para diversos sectores industriales y países en todo el mundo, incluidas las redes y empresas de Japón e India", y añadieron: "Los atacantes de la Dirección 3 de la Agencia General de Reconocimiento difunden ransomware contra instituciones médicas de Estados Unidos para financiar sus operaciones de espionaje".
Los atacantes utilizan vulnerabilidades conocidas, como Log4j, para lanzar ataques masivos a servidores web y difundir webshells, accediendo así a información crítica y aplicaciones para facilitar ataques adicionales. Exploran los sistemas, recopilan información, se registran en el programador de tareas para mantener la persistencia y utilizan herramientas de robo de credenciales como Mimikatz para obtener privilegios. En cada fase —ejecución, movimiento lateral y exfiltración de datos— emplean implantes de malware modificados por ellos mismos, herramientas de acceso remoto (RAT) y herramientas de código abierto.
En sus operaciones de phishing, los atacantes utilizan como archivos adjuntos archivos ZIP comprimidos (con la opción de contraseña) que contienen archivos de accesos directos de MS Windows (LNK) o scripts de aplicaciones HTML (HTA).
Las instituciones que publicaron la recomendación aconsejaron a las organizaciones de infraestructura clave aplicar a tiempo los parches de vulnerabilidades, proteger los servidores web frente a los webshells, vigilar la actividad maliciosa en los puntos finales y reforzar la seguridad de la autenticación y el acceso remoto.
También subrayaron que las organizaciones objetivo no deben bajar la guardia al defender sus redes contra el ciberespionaje patrocinado por el Estado norcoreano.
Si se necesita información adicional sobre las actividades cibernéticas malignas de Corea del Norte, se puede consultar la página web de Cisa titulada "Resumen y recomendaciones sobre la amenaza cibernética norcoreana".


0 comentarios
Aún no hay comentarios.