
2024.07.04. 公正経済 — スティーリアンが日本やインドネシアなど海外市場への進出スピードを高めている。
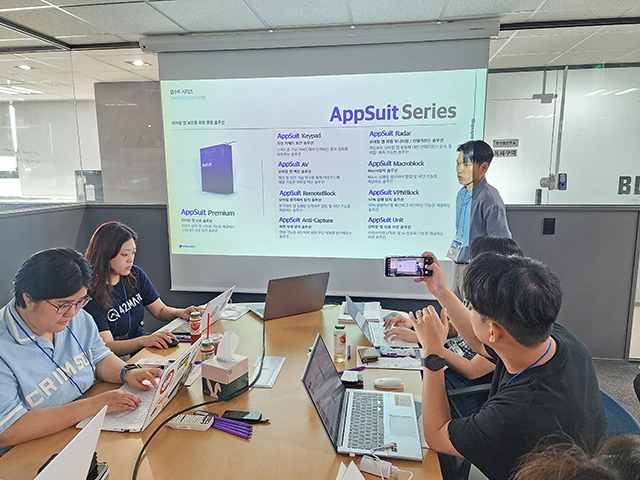
サイバーセキュリティ専門企業であるスティーリアン(Stealien、代表パク・チャナム)は1日、ソウル龍山区の同社本社で記者会見を開き、主要事業について説明するとともに、こうした今後の計画を発表した。
スティーリアンはモバイルアプリセキュリティ分野の研究開発(R&D)を通じて、AppSuit Premium、AppSuit AV、AppSuit Keypadなどのソリューションを国内外に供給している。
また、攻撃者の視点からのセキュリティコンサルティングサービスを提供している。
さらに、サイバーハッキング訓練システムである「Cyber Drill System」を開発し、多数の国家機関と公開・非公開R&D事業を進めている。
「AppSuit Premium」は、アプリの改ざん防止および難読化機能を提供するスティーリアンの代表的なセキュリティソリューションである。「AppSuit AV」は、ハッキングおよびセキュリティ技術の研究を通じてマルウェアに効果的に対応できるモバイルアプリ向けワクチンである。仮想キーパッドセキュリティソリューションである「AppSuit Keypad」は、スマートフォンの仮想キーパッドで入力される重要情報を保護する。
最近開発したサイバーセキュリティソリューションとしては、AppSuit VPNBLOCK、AppSuit MacroBlock、AppSuit Radarなどが目立つ。
AppSuit VPNBLOCKはVPNの実行有無を確認し遮断する機能を提供する。既存のすべてのVPN/プロキシ(Proxy)に対する検知と遮断に対応している。海外からのアクセスIPに対する遮断や許可機能も備えている。GPS信号を操作して偽りの位置情報を使用する行為を検出できるのが特徴だ。また、AppSuit Radarと連携して収集データを分析し、統計の可視化機能を提供する。これらの機能を活用すれば、新たな脅威への迅速かつ正確な対応が可能になることを意味する。
AppSuit MacroBlockはマクロの実行を検知し、通知や遮断機能を提供するソリューションだ。TeamViewerなどのリモートプログラムによるマクロ行為の検知も可能である。ストア上位ダウンロードのマクロアプリを含む多様なアプリの検知を行う。ADB(Android Debug Bridge)を利用して動作する複数のマクロアプリも検出する。他のモバイルアプリによってタッチされる行為に基づく検知や、特定の順序でタッチが繰り返される場合それをマクロによるタッチとみなす機能も備えている。
AppSuit Radarはモバイルアプリ脅威の監視・インテリジェンスソリューションだ。高度化したモバイルアプリ脅威に対応し、インテリジェンス分析や脅威の計測を可能にする。
このほかにも、モバイルリモート制御検知ソリューションの「AppSuit RemoteBlock」、画面複製防止ソリューションの「AppSuit Anti-Capture」、ライブラリの難読化とsoファイル暗号化機能を提供する「AppSuit Unit」などのソリューションを開発・提供している。
これらのソリューションを導入した公共・民間顧客は国内外合わせて100カ所以上に達する。
スティーリアンはセキュリティコンサルティング事業を主力事業としている。国内外のハッキング大会での優勝やグローバルソフトウェア(SW)脆弱性開発の経歴を持つハッカーたちが、攻撃者視点のセキュリティコンサルティングサービスを提供しているという。
コンサルティングサービスは、模擬ハッキング、高度模擬ハッキング、情報保護管理体系コンサルティング、個人情報保護コンサルティングなどで構成される。
「模擬ハッキング」には、▲ウェブ/アプリなどのブラックボックスベースの模擬ハッキングと、▲ソースコード監査およびソースコード確保を通じた分析であるホワイトボックス模擬ハッキングなどがある。
「高度模擬ハッキング」では、▲実際のハッカーと同じ方式の侵入テストを行う「レッドチーム訓練サービス」、▲攻撃チームと防御チームの協力が可能な統合的な「パープルチーム訓練サービス」などを提供する。
「情報保護管理体系コンサルティング」としてはISMS-Pなどの認証支援コンサルティング、主要情報通信基盤施設コンサルティングなどを、「個人情報保護コンサルティング」としては個人情報実態点検コンサルティング、個人情報受託会社のセキュリティ点検などを実施している。
スティーリアンのセキュリティコンサルティングを利用する顧客は公共、金融、民間企業など150カ所以上に達する。
スティーリアンはサイバーハッキング訓練システムである「Cyber Drill System」についても説明を続けた。
Cyber Drill Systemは、さまざまなハッキングコンテンツを提供する訓練システムで、情報保護教育、サイバーハッキング訓練、ハッキング大会などさまざまな分野で活用できる。
スティーリアンは、国内外のさまざまな競技大会の運営と問題出題の経験を通じて、グローバル最高水準のハッキング教育技術を保有していると自負し、特にASEAN 10か国を対象に実施したASEANサイバーシールド(ASEAN Cyber Shield、ACS)ハッキング防御大会を成功裏に開催するなど、ASEANのサイバーセキュリティ能力強化に貢献していると強調した。
スティーリアンはR&Dの成果も着実に積み重ねている。
スティーリアンのセキュリティ技術研究所を通じて、一般的な水準では解決が難しい高難度のハッキングやセキュリティ技術に関するR&Dを実施している。このほかにも、非公開R&Dプロジェクト、ゼロデイ脆弱性研究、各種サイバーセキュリティツールの開発などを進めている。
情報保護専門教育活動も継続的に展開中だ。多様な分野の研究やプロジェクト遂行を通じて得た実用的な知識を基盤に教育活動を行っているという。特に、教育需要者向けのカリキュラムや教育・演習資料などをオーダーメイドで開発していると説明した。高度化した技術人材と最適化されたオーダーメイド教育を通じて、受講者のレベル向上に貢献しているとも付け加えた。
スティーリアンのメンタリングプログラムであるSSL(Stealien Security Leader)も、業界ではサイバーセキュリティ専門家への「登竜門」として知られている。
韓国情報保護産業協会(KISIA)とのパートナーシップで行われるこのプログラムは、未来のサイバーセキュリティ分野を担う人材育成に貢献しようと、スティーリアンが2020年から始めたメンタリング活動である。サイバーセキュリティ業界の主要事業に関連する研究を、スティーリアン所属の世界最高水準のホワイトハッカーが支援する。
具体的には、研究に必要な学習空間や参考書籍、研究費などを支援し、優秀な修了者には採用連携型インターンシップ参加の優遇特典を提供している。修了後もアフターケアプログラムを通じてメンターとコミュニケーションが取れることも長所だ。

このほかにも、パク・チャナム代表は嶺南理工大と協力し、大学の休暇シーズンにはサイバーセキュリティ関連学科の学部生とのメンタリングを実施していると述べた。彼は「学術的な助言だけでなく進路相談も行うことで、サイバーセキュリティ人材が産業に貢献できるようにすることに焦点を当てている」と話した。
スティーリアンは、これまでに培ってきたサイバーセキュリティ能力を基盤に、今や日本、インドネシアなど海外進出にも乗り出している。日本の場合、セキュリティ市場規模は約1兆5000億円(約13兆ウォン)と推定され、公共および民間のデジタルトランスフォーメーション(DX)、リモート・在宅勤務、モバイルデバイス管理(Mobile Device Management、MDM)などにより市場規模は持続的に成長する見通しだ。
これに対しスティーリアンは、昨年ICTエキスポ・イン・ジャパン(ICT Expo in Japan)への参加、日本の現地金融機関と連携した海外企業誘致事業の選定に続き、今年はジャパンITウィーク・スプリング(Japan IT Week Spring)への参加などの活動を行ってきており、最近では日本の東京に現地支社を設立するなど、現地市場攻略に拍車をかけている。
インドネシア進出も進めている。2019年にバンドン市とセキュリティ強化MOUを締結したのに続き、今年はアディラ・ファイナンス(Adira Finance)にAppSuit供給契約を締結した。今年からはインドネシアの主要都市へのセキュリティソリューション供給を目標に、現地法人で活動中だ。
スティーリアンは2015年の創業以来、外部投資を受けていないのが特徴だ。パク・チャナム代表は「サイバーセキュリティ企業であるスティーリアンは顧客を守らなければならず、そのためにはまず我々自身がしっかりと維持されなければならないという考えのためだ」と語った。
彼は「会社が規模だけ大きく、構造的にも、事業的にも、財務的にもしっかりしておらず、混乱が多ければ顧客をきちんと保護できない。だから、スティーリアンの最も重要な価値の一つが『堅牢さ』だと考え、これまでこのような考えをよく守ってきたと思う。今後も健全で持続可能な会社になるようにする」と語った。来年に創業10周年を迎えるスティーリアンが、このような初心を守り続けられるようにすると、パク・チャナム代表は強調した。
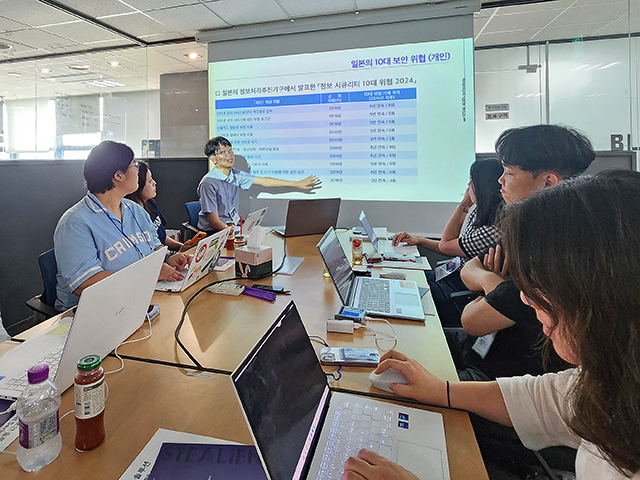
最後に、スティーリアンは国内で開発、供給されるさまざまな種類のコンテンツ管理システム(Content Management System、CMS)を対象にセキュリティ脆弱性を分析し、その結果を開発主体に伝えてセキュリティ強化を支援するなど、社会的企業としての姿も見せている。
WordPressなど海外で開発された有名CMSの場合、開発者やコード貢献者が多く、セキュリティ脆弱性の発見や対応が活発かつ迅速に行われる。一方、国内で開発された国産CMSの場合、開発参加者が少なく、相対的にセキュリティ脆弱性への対応速度や水準に差が見られる。国内の多くの報道機関、インターネットショッピングモール、インターネットコミュニティが国内開発CMSを使用している状況なので、これらのCMSの脆弱性は韓国の報道界、産業界、市民の被害につながるほかない。
したがって、スティーリアンの国内CMS脆弱性分析活動は、韓国のインターネットサイバーセキュリティ能力強化、それに伴う安全なサイバー環境の造成に貢献するものと評価される。


0件のコメント
まだコメントはありません。