
2024.07.03. 公正經濟 — 根據國內各行業資安事故發生分析結果顯示,以金融業為目標的資安事故占比20.6%,居各行業之首。
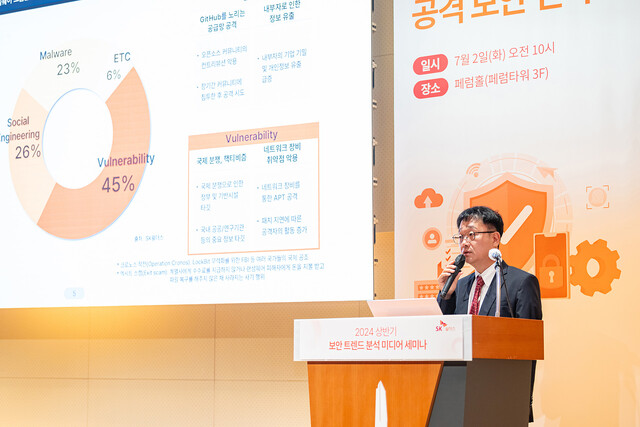
SK Shieldus(代表Hong Won-pyo)近日宣布,已舉辦媒體研討會,分析包含上述內容在內的2024年上半年主要資安趨勢,並提出因應AI LLM資安威脅的策略。
此次發表內容,是以SK Shieldus旗下國內最大規模白帽駭客專家團隊EQST(Experts, Qualified Security Team)於上半年親身經歷的駭客攻擊案例及研究成果為基礎分析而成。
尤其展示了利用近來備受矚目的AI大型語言模型(Large Language Model, LLM)漏洞進行攻擊的3種手法,並發表了相關資安對策。
EQST表示,虛擬資產竊取、深偽(Deepfake)駭客攻擊等事件成為2024年上半年的熱門話題。今年1月,全球廣泛使用的Ivanti VPN解決方案被發現存在零時差(Zero-Day)漏洞,導致多個產業領域受害。2月,據悉由中國政府支持的Volt Typhoon攻擊了美國主要基礎設施的內部網路。此外,也發生了因受騙於深偽技術合成的視訊會議,而匯出高達340億韓元(約新台幣8億元)鉅款的案例;3月時,開源軟體XZ Utils被發現存在後門程式。4月發生了使用LLM撰寫惡意腳本的惡意郵件攻擊事件,5月則有一款區塊鏈遊戲平台遭駭,導致價值300億韓元(約新台幣7.05億元)的虛擬資產遭竊。
國內金融業遭攻擊最多
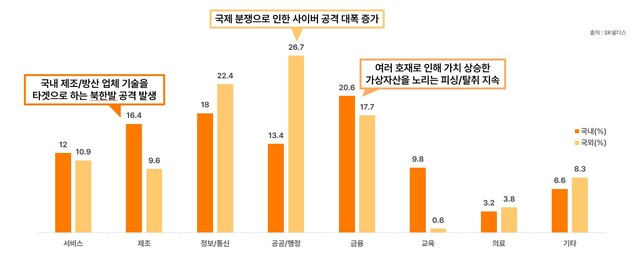
根據EQST分析的各行業資安事故發生統計,國內以金融業為目標的資安事故占比20.6%,居各行業之首。由於比特幣ETF獲准等議題帶動虛擬資產價值上漲,鎖定此領域的駭客攻擊持續發生。海外部分則因俄羅斯、以色列等國際衝突,導致以政府與公共機關為目標的攻擊占比26.7%,居各類目標之冠。
按類型劃分的事故發生統計顯示,漏洞攻擊占比45%,發生次數最多,經調查主要是透過VPN、路由器等網路設備發動的進階持續性威脅(Advanced Persistent Threat, APT)攻擊所致。利用人類心理弱點竊取機密資訊的手法「社交工程」攻擊則以26%緊隨其後。
今年上半年,利用網路設備新型漏洞的攻擊十分猖獗,數量較去年同期增加逾2倍。此外,也出現利用已發布資安修補程式卻尚未套用之狀態的1-Day漏洞,或使用合法工具進行的勒索軟體攻擊。近來勒索軟體攻擊者為躲避資安解決方案的偵測,正鎖定RMM(Remote Monitoring and Management)系統,或採用LotL(Living off the Land)手法,因此需特別留意。
RMM(Remote Monitoring and Management)是指遠端監控與管理IT系統及網路的技術與服務,LotL(Living off the Land)則是一種將惡意程式碼使用降至最低、惡意利用伺服器內既有正常程式的手法。
生成式AI服務可能出現的3類漏洞
EQST發表了隨著生成式AI快速發展,AI可能帶來之資安威脅的研究成果。特別是針對非營利組織OWASP(Open Web Application Security Project)所發布、AI LLM服務可能發生的10種漏洞,EQST親自進行分析,並就其中風險程度較高的3種進行實際展示。
首先,演示了「提示注入(Prompt Injection)」。這是一種透過惡意提問,繞過AI服務內部的指導方針或政策,從而引出非預期回答的弱點,可能被濫用於生成惡意程式碼、製造毒品或進行釣魚攻擊等。
接著展示了「不安全輸出處理」漏洞。此漏洞發生於系統未能妥善處理LLM所產生的輸出內容時,由於可能引發其他二次攻擊,風險程度較高。舉例來說,攻擊者向聊天機器人提出包含遠端存取代碼執行請求的內容,一旦聊天機器人執行該遠端存取代碼,攻擊者便能存取AI LLM運作伺服器,進而竊取重要資訊。
最後,EQST分析了因包含個人資訊,或應用程式權限管理不足而可能產生的「敏感資訊外洩」漏洞,並展示了竊取資料庫資訊的攻擊手法。若在訓練LLM模型時敏感資訊過濾機制不夠完善,LLM生成的回答中便可能輸出已學習到的敏感資訊,因此需要對訓練資料進行去識別化處理或資料驗證等額外補強措施。
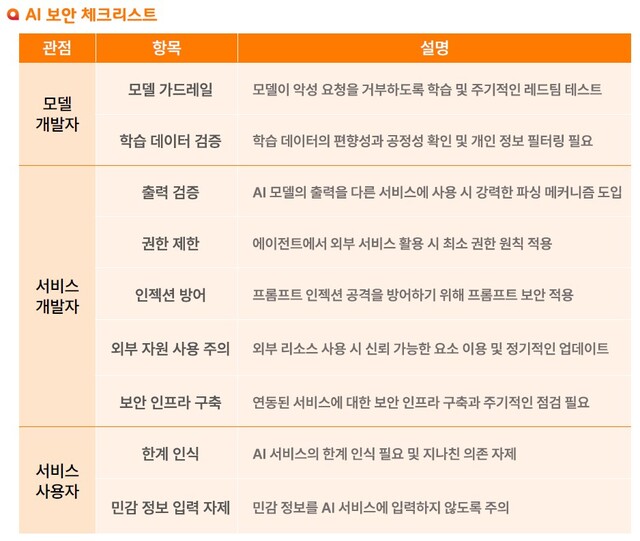
此外,還將LLM應用程式中常見的漏洞依LLM服務營運階段、開發階段,以及模型開發與相依階段分類分析,並說明了各階段的資安對策。可行的對策包括:在使用LLM時導入「提示安全解決方案」,或考慮採用「資料精煉解決方案」等。此外,也可透過EQST提出的AI服務資安檢查清單,在開發及使用AI服務時檢視潛在的資安威脅。
「配合最新資安趨勢,提供客製化服務」
SK Shieldus配合快速成長的AI服務變化,提供從AI模擬駭客攻擊到相關資安服務的客製化方案。由於LLM基礎設施涉及伺服器、模型儲存庫、外掛程式等元件,架構遠比一般網路伺服器複雜,因此建置符合客戶環境的資安系統不可或缺。
SK Shieldus將以在各產業領域執行漏洞檢測、模擬駭客攻擊並提升資安水準的經驗為基礎,提供專為AI基礎設施營運打造的零信任(Zero Trust)環境建置及營運體系建立服務。同時也將展示協助企業運用軟體物料清單(Software Bill Of Materials, SBOM)等工具管理資安紀錄的對策與策略。
SK Shieldus資訊資安事業部長Kim Byeong-mu副社長表示:「隨著AI技術逐漸普及至全產業領域,針對AI的資安威脅正逐漸成為現實,必須對此進行系統性的因應準備。SK Shieldus將持續搶先掌握資安趨勢變化,不斷公開研究成果,提出生成式AI時代的資安策略。」
另外,EQST所分析的《2024年上半年資安趨勢暨安全運用AI資安策略》報告,可於SK Shieldus官方網站(www.skshieldus.com)免費下載。


0 條評論
暫無評論。