
2024.07.04. 公正経済 — 2021年初めに欧州の金融アプリを標的に金融情報窃取攻撃を始めたアンドロイド向け悪性アプリで、TeaBotとも呼ばれるAnatsaが、韓国も狙っていることが確認された。金融消費者が被害を受けないよう、特に注意が必要だ。
金融保安院は4日、PDFリーダーやQRコードスキャナーなどに偽装してGoogle Playを通じて拡散されているAnatsaが最近、国内の金融分野を対象に攻撃範囲を拡大していることを発見し、金融会社やウイルス対策ソフト企業などに直ちに共有したと明らかにした。
同悪性アプリは毎年、攻撃対象を広げてきた。金融保安院の分析結果によると、2024年6月時点で韓国を含む54カ国の金融・フィンテック・暗号資産などの688個のアプリが金融情報窃取の対象に含まれていることが確認された。
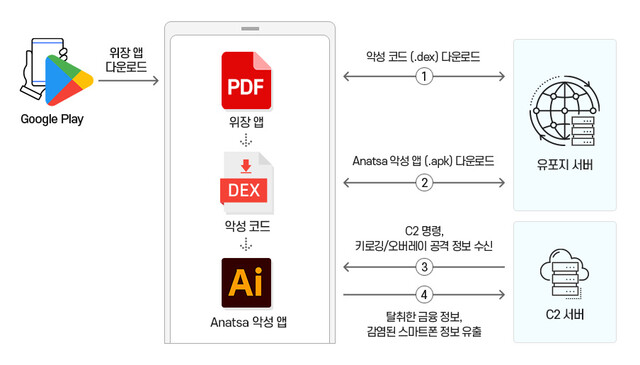
PDFリーダーやQRコードスキャナーなど、正規のサービスであるかのように偽ってGoogle Playストアに登録された偽装アプリがスマートフォンにインストールされると、アプリのアップデートを装ってAnatsa悪性アプリが配布サーバーからダウンロードされ、インストールされる。
Anatsaの悪意あるアプリは、遠隔でスマートフォンを操作できるC&C(Command & Control)サーバーの命令に従い、スクリーンショット、SMS、認証コードなどのデータを窃取し、スマートフォンの画面ロック解除、画面タッチ、値入力などの制御を行う。窃取されたデータはC&Cサーバーに送信される。
この悪性アプリは特に、ユーザーが入力した内容をそのまま傍受するキーロギング攻撃や、偽の類似画面を表示してユーザーが入力した情報を窃取するオーバーレイ攻撃を利用し、個人の金融情報を奪い取る。
また、モバイル向けのウイルス対策ソフトやクリーナーの実行を妨害し、スマートフォンの終了や設定メニューへのアクセスを遮断して、悪性アプリが終了または削除されるのを防ぐ。
これまで類似の悪性アプリは主に海外で拡散していたが、Anatsaを筆頭に今後も国内への流入が続くと予想される。
金哲雄(キム・チョルウン)金融保安院院長は「金融のデジタル転換に伴い非対面の金融取引が活発化し、金融アプリを狙う悪性アプリが大幅に増加した。こうした悪性アプリが公式アプリストアを通じても拡散しているという点で、金融消費者の特別な注意が必要だ」と述べた。


0件のコメント
まだコメントはありません。