
2024.08.08. 公正経済 — AhnLab(代表カン・ソクキュン)は、夏季休暇シーズンを狙って企業の人事チームをなりすまし、有給休暇変更という偽のメッセージで企業メールアカウントの窃取を試みるフィッシングメールを発見したと、7日に発表した。
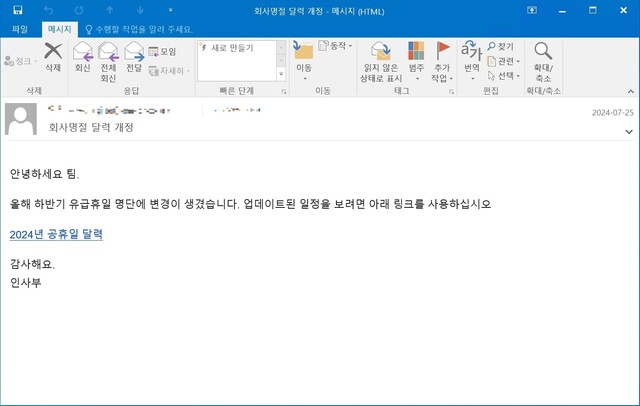
AhnLabによると、攻撃者はまず企業の人事部門を装い、「会社の祝日カレンダー改訂」という件名のフィッシングメールを配布した。
フィッシングメールの本文には、「今年下半期の有給休暇リストに変更が生じたので、下のリンクをクリックして更新されたスケジュールを確認してほしい」という内容で、悪質なリンクのクリックを誘導した。リンクは「2024年祝日カレンダー」という名前で挿入された。
ユーザーがだまされてそのリンクをクリックすると、企業メールアカウント情報の入力を促すログインページが表示される。ユーザーがそのページで入力したパスワードは、即座に攻撃者に送信される。
今回の事例で特定企業の人事チームを装ってフィッシングメールを送信した点と、ユーザーのメールアドレスが偽のログイン画面にあらかじめ入力されていた点を踏まえると、攻撃者は標的とした組織の役職員のメールを収集するなど、事前に攻撃を準備していたとみられる。攻撃者は乗っ取ったアカウント情報で企業関係者を装う追加攻撃を行う可能性があり、ユーザーの一層の注意が必要だ。
現在、AhnLab V3は当該メールで配布中の悪意のあるURLに対する検出および実行ブロック機能をサポートしており、サンドボックスベースの高度持続的脅威(APT)対策ソリューションである「AhnLab MDS」では当該メールをブロックしている。
また、フィッシングメール攻撃に関連する侵害指標(IoC)など専門的な最新の脅威情報を、自社の次世代脅威インテリジェンスプラットフォーム「AhnLab TIP」で提供している。
フィッシングメールによる被害を防ぐためには、▲メール送信者の確認および不審なメールの添付ファイル・URLの実行禁止 ▲サイトごとに異なるアカウントの使用およびパスワードの定期的な変更 ▲V3などのワクチンプログラムの最新版維持およびフィッシングサイト遮断機能の有効化 ▲使用中のプログラム(OS、インターネットブラウザ、オフィスソフトなど)の最新版維持およびセキュリティパッチの適用などの基本セキュリティ対策を実践すべきだ。
AhnLab分析チームのイ・イクキュ研究員は、「今回の事例のように毎年休暇シーズンに『有給休暇』『公休日』などユーザーが惹かれるようなキーワードを使用したフィッシングメールが発見されている」と述べ、「ユーザーは慣れ親しんだ送信者であってもメールアドレスを細かく確認し、組織は適切なセキュリティソリューションとサービスで従業員を狙うフィッシングメール攻撃をブロックすべきだ」と強調した。


0件のコメント
まだコメントはありません。