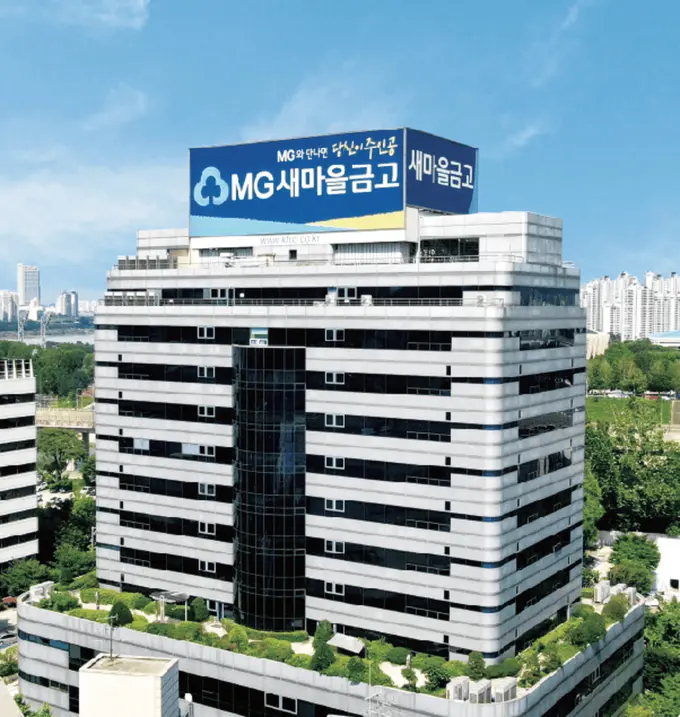
2026.10.13. 공정경제 — 새마을금고가 해킹 공격으로 고객 400여명의 개인정보가 유출된 사실을 확인하고 금융당국에 신고했다.
새마을금고중앙회는 13일 이 같은 유출 사실을 공지했다.
유출된 정보는 고객번호, 이름, 암호화된 주민등록번호, 계좌번호, 생년월일, 휴대전화·자택·회사 전화번호, 자택·회사 주소, 이메일, 계좌 잔액 등이며, 개인별로 유출 항목에 차이가 있다.
새마을금고는 지난달 말부터 해외 IP의 비정상적 접근을 차단해 1차 방어에 성공했지만, 이후 수십 개의 새로운 IP를 통한 2차 공격을 받아 정보가 유출됐다.
해킹 공격은 10일 발생했고, 12일 늦은 오후 피해 사실을 확인한 뒤 13일 신고했다.
임진우 새마을금고중앙회 신용공제대표이사는 사과문을 내고 "개인정보 보호 체계와 관리 절차 전반을 점검하고 보안 시스템을 강화해 재발 방지에 최선을 다하겠다"고 밝혔다.
새마을금고는 유출 고객에게 문자로 개별 통지하고, 웹사이트에서 유출 여부를 확인할 수 있게 했으며, 피해 발생 시 전액 보상하겠다고 약속했다.
최근 금융권에서 확인된 AI 에이전트 활용 해킹과의 연관성은 확인되지 않은 것으로 파악됐다.
새마을금고는 유출 사실을 한국인터넷진흥원(KISA)에 신고했고, 금융당국이 관련 조사에 나설 예정이다. 새마을금고는 피해 접수와 문의를 공제지원센터에서 받고 있다.


0개의 댓글
아직 작성된 댓글이 없습니다.