
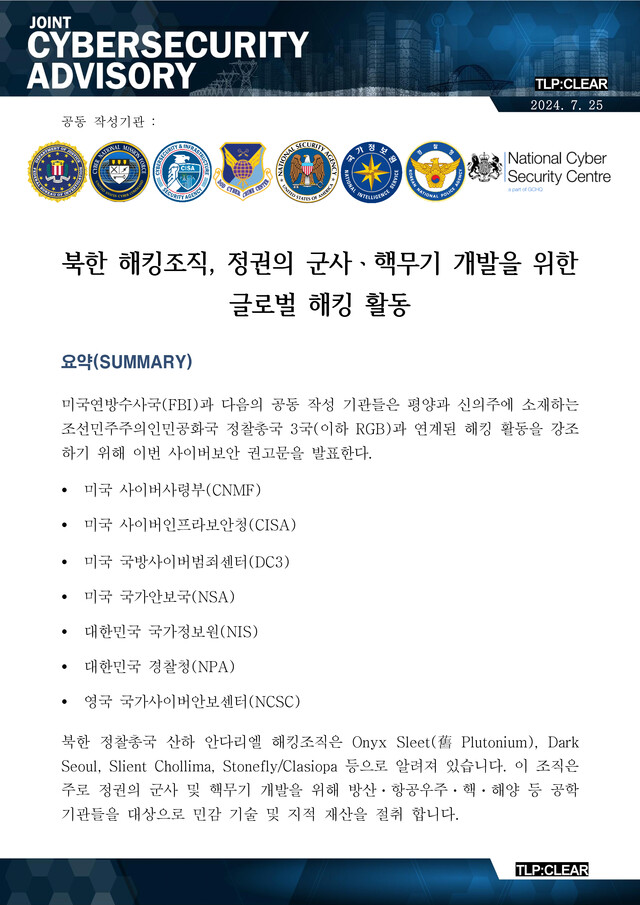
2024.07.31. 公正経済 — 国家情報院と警察庁は、米国の連邦捜査局(FBI)、サイバー軍団(CNMF)、サイバーインフラセキュリティ庁(CISA)、国防サイバー犯罪センター(DC3)、国家安保局(NSA)、英国の国家サイバーセキュリティセンター(NCSC)などとともに、「北朝鮮ハッキング組織、政権の軍事・核兵器開発のためのグローバルハッキング活動」に関するサイバーセキュリティ共同勧告文を最近発表した。
今回の勧告文は、平壌と新義州に所在する北朝鮮偵察総局第3局に関連したハッキング活動を強調するために作成されたものだ。
北朝鮮偵察総局傘下のハッキング組織「アンダリエル」は、Onyx Sleet(旧Plutonium)、Dark Seoul、Slient Chollima、Stonefly/Clasiopaなどとして知られている。この組織は主に、キム・ジョンウン率いる北朝鮮政権の軍事および核兵器開発のために、世界中の防衛、航空宇宙、核、海洋などの工学機関を対象に、機密技術および知的財産を窃取している。
勧告文を発表した各機関は「この組織が使用しているものと類似した技術が、日本やインドのネットワーク・企業を含む世界の多くの産業分野や国々に継続的な脅威を与えているとみている」とし、「偵察総局第3局の攻撃者は米国の医療機関を対象にランサムウェアを配布し、諜報活動に資金を提供している」と強調した。
攻撃者はLog4jなど既知の脆弱性を利用し、ウェブサーバーに対する広範な攻撃を通じてウェブシェルを拡散させ、重要情報やアプリケーションにアクセスして追加攻撃を可能にする。攻撃者はシステムを探索して情報を収集し、タスクスケジュールに登録して持続性を維持し、Mimikatzのような認証情報窃取ツールを使用して権限を獲得する。攻撃者らは自ら改変したマルウェアインプラント、遠隔アクセスツール(RAT)、オープンソースツールを、実行(Execution)、内部拡散(Lateral Movement)、データ流出(Data Exfiltration)の各段階で活用する。
攻撃者はMS Windowsのショートカットファイル(LNK)またはHTMLアプリケーション(HTA)スクリプトファイルを含むZIP圧縮ファイル(パスワード設定オプションあり)をフィッシング作戦時の添付ファイルとして利用している。
勧告文を発表した各機関は、主要インフラ組織が脆弱性に対するパッチを適時に適用し、WebシェルからWebサーバーを守り、悪性活動に対するエンドポイントを監視するとともに、認証およびリモートアクセスのセキュリティ強化を推奨した。
また、攻撃対象となる機関が北朝鮮国家に裏付けられたハッキングから自らのネットワークを防衛するにあたり、警戒を緩めてはならないと指摘した。
北朝鮮の悪意あるサイバー活動について追加情報が必要な場合は、CISAの「北朝鮮サイバー脅威概要および勧告」ウェブページを参照すればよい。


0件のコメント
まだコメントはありません。